



Злоумышленник может привести к сбою в работе WhatsApp простым звонком

Злоумышленник может привести к сбою в работе WhatsApp простым звонком

Злоумышленник может привести к сбою в работе WhatsApp простым звонком

Разработчики WhatsApp устранили серьезную уязвимость в коде мессенджера, которая позволяла злоумышленникам атаковать пользователя обычным звонком. При эксплуатации этого бага атакующий мог вызвать сбой в работе приложения. О проблеме сообщила эксперт Google Project Zero Натали Силванович.

Специалист передала информацию об уязвимости — которая представляет собой разновидность переполнения буфера — разработчикам WhatsApp еще в августе. Теперь, когда был выпущен соответствующий патч, Силванович может предоставить технические подробности недостатка.

Согласно отчету эксперта, уязвимость проявляет себя в тот момент, когда пользователь получает специально созданный вредоносный пакет RTP. Это приводит к аварийному закрытию приложения.

На деле получается так, что злоумышленнику всего лишь нужно позвонить жертве, таким образом он отправит необходимый для эксплуатации бага пакет.

«Проблема может проявиться в тот момент, когда пользователь принимает злонамеренный звонок от атакующего. Уязвимость затрагивает версии приложения как для Android, так и для iOS», — объясняет Силванович.

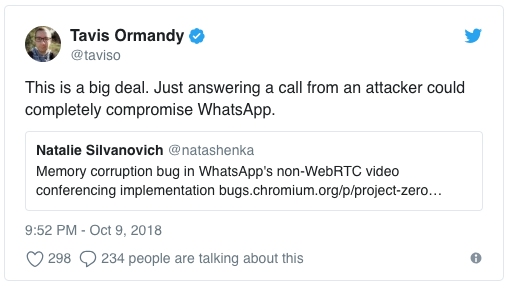
Баг оказался настолько непростым, что привлек внимание другого известного эксперта Google — Тэвиса Орманди. Орманди написал в Twitter, что уязвимость довольно серьезная:

Пользователям рекомендуется как можно скорее установить обновления своих мессенджеров.

Напомним, что ранее в этом месяце Национальное агентство кибербезопасности Израиля предупредило граждан страны о массовых атаках на пользователей WhatsApp. В ходе этих атак злоумышленники получают контроль над учетными записями, принадлежащими пользователям мессенджера. Также отмечалось, что преступники впервые используют систему голосовой почты операторов сотовой связи.

Подпишитесь на новости

Зарубежный трафик могут ограничить квотой, размер лимита пока неизвестен

Российским пользователям могут установить квоту на зарубежный интернет-трафик. В законопроект о реформе связи якобы предлагают добавить пропуск всего трафика с иностранных доменов через ТСПУ и возможность ограничивать его после исчерпания лимита. Размер квоты пока не определён.

Об инициативе Forbes рассказали три источника. Минцифры подтвердило проработку изменений, но подчеркнуло: говорить о содержании окончательных поправок преждевременно.

Сроки запуска, способ ограничения и условия для разных типов подключения не раскрыты. Поэтому речь пока об обсуждаемой мере.

Главный технический вопрос — что считать зарубежным трафиком. Домен, расположение сервера и маршрут передачи данных могут указывать на разные страны. Российский сервис способен использовать иностранный хостинг, облако или сеть доставки контента.

Опрошенные изданием эксперты предупреждают: ограничения могут затронуть не только посещение сайтов, но и обновления Android и iOS, магазины приложений, мессенджеры и игры. Интернет вообще плохо помещается в две коробки с надписями «отечественное» и «иностранное».

Отдельная задача — учёт каждого абонента: за одним внешним IP-адресом могут находиться тысячи пользователей.

Ранее обсуждалась доплата за международный мобильный трафик свыше 15 ГБ в месяц, но её введение отложили.

RSS: Новости на портале Anti-Malware.ru