



Новое поколение процессоров Intel имеет аппаратную защиту от Spectre

Новое поколение процессоров Intel имеет аппаратную защиту от Spectre

Новое поколение процессоров Intel имеет аппаратную защиту от Spectre

Intel анонсировала выпуск нового 9-го поколения своих процессоров, которое включает аппаратную защиту от двух вариантов уязвимостей Spectre и Meltdown. Об этом корпорация сообщила на мероприятии Fall Desktop Launch.

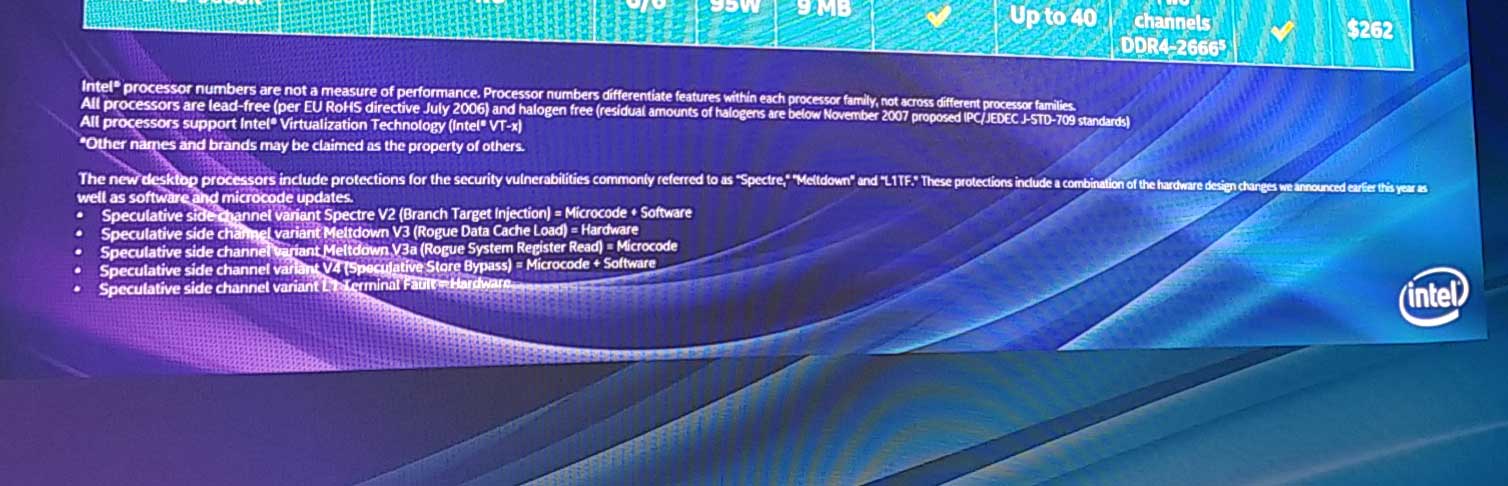
Об этом можно судить по фотографии, предоставленной изданием Bleepingcomputer:

«Новые десктопные процессоры будут включать защиту от уязвимостей, известный под именами "Spectre", "Meltdown" и "L1TF". Защита основана на изменениях, внесенных в аппаратную составляющую, в совокупности с программными изменениями и обновлениями микрокода».

Компания также перечислила все варианты брешей и указала меры, которые были предприняты по отношению к каждой из них.

  • Spectre V2 = обновление микрокода + ПО.
  • Meltdown V3 = аппаратное решение.
  • Meltdown V3a = обновление микрокода.
  • variant V4 = обновление микрокода + ПО.
  • variant L1 Terminal Fault = аппаратное решение.

Напомним, что в августе корпорация Microsoft выпустила обновление под идентификатором KB4100347, которое предназначалось для Windows 10 и Windows Server 2016. Этот патч был примечателен тем, что в нем содержалось обновление микрокода процессоров Intel для противодействия атаке Spectre.

Однако оказалось, что эти «заплатки» вызвали множество проблем — пользователи сообщают о невозможности правильно загрузить систему Windows 10, а также о проблемах с производительностью.

Подпишитесь на новости

Orion soft добавил аварийное восстановление в StarVault 1.6

Orion soft обновил систему управления секретами StarVault до версии 1.6. Главное нововведение — Disaster Recovery: данные реплицируются в реальном времени на резервный кластер, который можно задействовать при аварии. Резерв работает в режиме warm standby — подготовлен к переключению и получает изменения с основного кластера.

Если основной кластер выходит из строя, администратор переводит резервный в статус основного через соответствующие API-эндпоинты.

Секреты, конфигурации и права доступа сохраняются: собирать настройки заново в разгар аварии не потребуется.

По заявлению компании, механизм позволяет минимизировать время восстановления (RTO) и риск потери актуальных данных (RPO). Конкретные значения этих показателей в анонсе не приведены. Балансировку и автоматизацию переключения заказчики настраивают самостоятельно под свои регламенты.

Для хранилища секретов такой резерв особенно важен. Когда оно недоступно, сервисы могут потерять возможность аутентифицироваться, а восстановление остальной инфраструктуры — упереться в отсутствие необходимых учётных данных. Получается неприятный замкнутый круг: чтобы поднять системы, сначала нужно вернуть доступ к секретам.

Как объясняет лидер экосистемных продуктов zVirt Алишер Камалов, DR помогает снизить риск превращения централизованного хранилища в единую точку отказа. StarVault 1.6 даёт инструменты для этого сценария, а рабочую схему аварийного восстановления компании выстраивают на их основе.

RSS: Новости на портале Anti-Malware.ru