



Новое поколение процессоров Intel имеет аппаратную защиту от Spectre

Новое поколение процессоров Intel имеет аппаратную защиту от Spectre

Новое поколение процессоров Intel имеет аппаратную защиту от Spectre

Intel анонсировала выпуск нового 9-го поколения своих процессоров, которое включает аппаратную защиту от двух вариантов уязвимостей Spectre и Meltdown. Об этом корпорация сообщила на мероприятии Fall Desktop Launch.

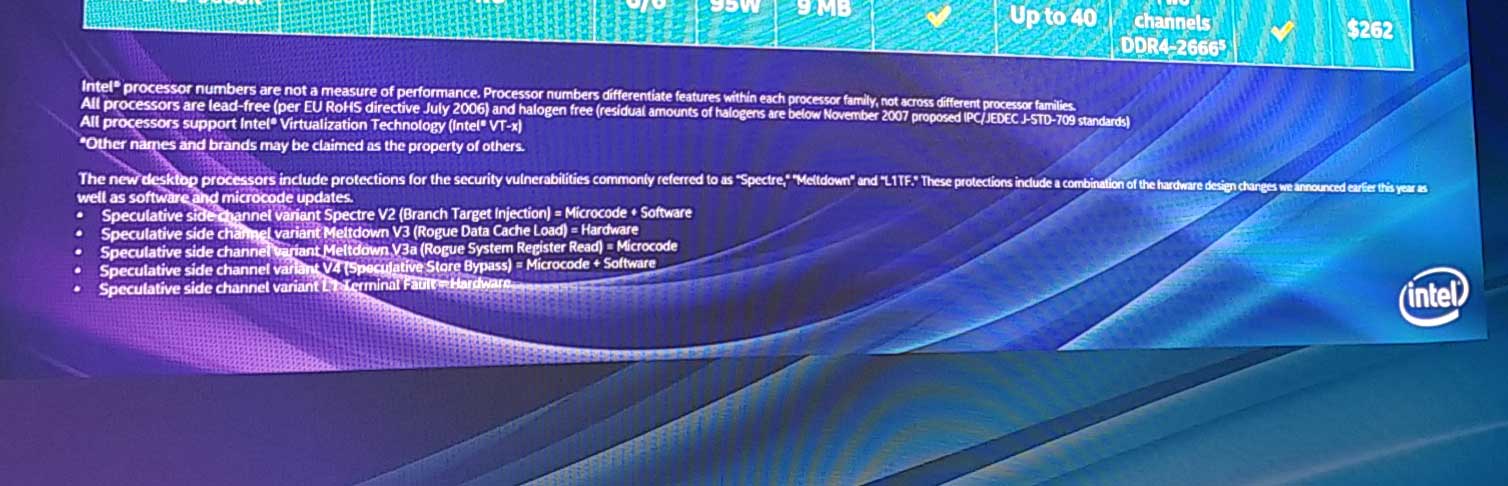
Об этом можно судить по фотографии, предоставленной изданием Bleepingcomputer:

«Новые десктопные процессоры будут включать защиту от уязвимостей, известный под именами "Spectre", "Meltdown" и "L1TF". Защита основана на изменениях, внесенных в аппаратную составляющую, в совокупности с программными изменениями и обновлениями микрокода».

Компания также перечислила все варианты брешей и указала меры, которые были предприняты по отношению к каждой из них.

  • Spectre V2 = обновление микрокода + ПО.
  • Meltdown V3 = аппаратное решение.
  • Meltdown V3a = обновление микрокода.
  • variant V4 = обновление микрокода + ПО.
  • variant L1 Terminal Fault = аппаратное решение.

Напомним, что в августе корпорация Microsoft выпустила обновление под идентификатором KB4100347, которое предназначалось для Windows 10 и Windows Server 2016. Этот патч был примечателен тем, что в нем содержалось обновление микрокода процессоров Intel для противодействия атаке Spectre.

Однако оказалось, что эти «заплатки» вызвали множество проблем — пользователи сообщают о невозможности правильно загрузить систему Windows 10, а также о проблемах с производительностью.

Подпишитесь на новости

ТризТех запатентовала алгоритм классификации трафика для PT NGFW

Компания «ТризТех» получила патент на способ классификации сетевого трафика, который используется в PT NGFW. По словам разработчика, технология помогает сохранять производительность межсетевого экрана при росте числа правил и усложнении политик безопасности.

Задача непростая: каждую сетевую сессию нужно сопоставить с правилами по IP-адресам, портам, протоколам, URL-категориям и пользователям.

Чем больше условий, тем больше работы у процессора. Просто добавлять вычислительные мощности — далеко не единственный выход.

Запатентованный подход позволяет отказаться от последовательного перебора большого количества правил. Для разных признаков создаются отдельные поисковые индексы, а результаты представляются битовыми масками. Затем система объединяет их побитовыми операциями и выбирает подходящее правило с наивысшим приоритетом.

Архитектура также оптимизирована под векторные инструкции, обработку групп данных параллельно. По словам руководителя разработки Алексея Дядина, это снижает вычислительную нагрузку и повышает пропускную способность PT NGFW.

Есть и нюанс: сведения о сессии приходят постепенно. Адреса и порты известны рано, а прикладной протокол или категория URL могут определиться позднее. Если информации недостаточно, система сохраняет контекст и ждёт недостающих данных, избегая ненужных повторных вычислений.

Конкретных результатов сравнительных тестов в сообщении нет: патент фиксирует технический подход, а производительность оценивается на практике. «ТризТех» планирует патентовать и другие разработки для PT NGFW.

RSS: Новости на портале Anti-Malware.ru