



Новое поколение процессоров Intel имеет аппаратную защиту от Spectre

Новое поколение процессоров Intel имеет аппаратную защиту от Spectre

Новое поколение процессоров Intel имеет аппаратную защиту от Spectre

Intel анонсировала выпуск нового 9-го поколения своих процессоров, которое включает аппаратную защиту от двух вариантов уязвимостей Spectre и Meltdown. Об этом корпорация сообщила на мероприятии Fall Desktop Launch.

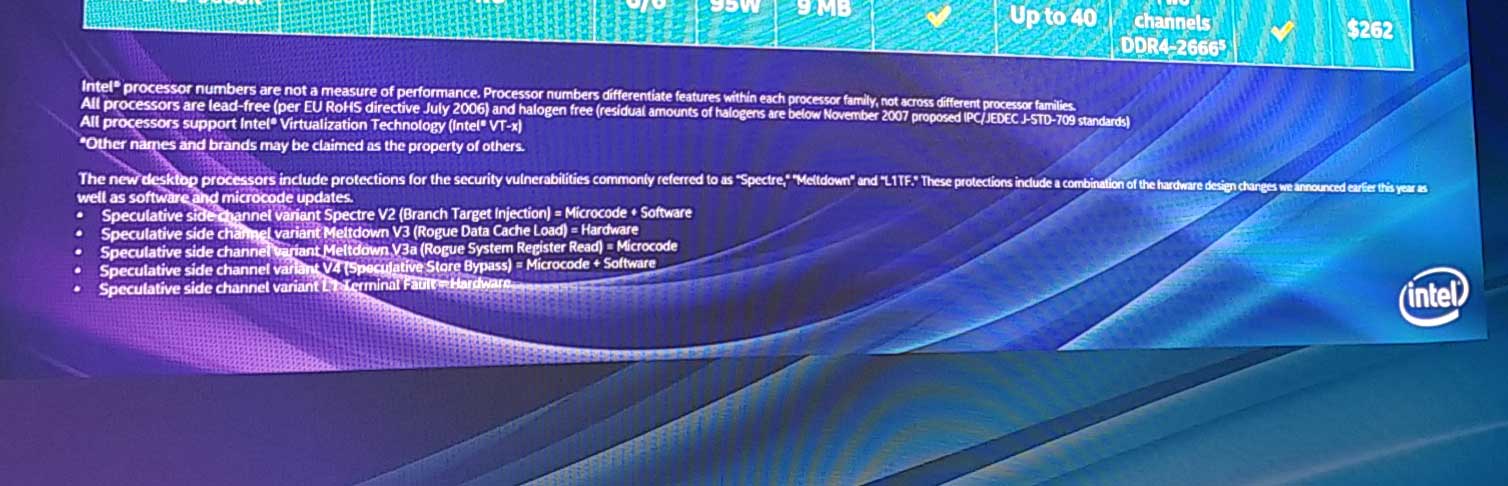
Об этом можно судить по фотографии, предоставленной изданием Bleepingcomputer:

«Новые десктопные процессоры будут включать защиту от уязвимостей, известный под именами "Spectre", "Meltdown" и "L1TF". Защита основана на изменениях, внесенных в аппаратную составляющую, в совокупности с программными изменениями и обновлениями микрокода».

Компания также перечислила все варианты брешей и указала меры, которые были предприняты по отношению к каждой из них.

  • Spectre V2 = обновление микрокода + ПО.
  • Meltdown V3 = аппаратное решение.
  • Meltdown V3a = обновление микрокода.
  • variant V4 = обновление микрокода + ПО.
  • variant L1 Terminal Fault = аппаратное решение.

Напомним, что в августе корпорация Microsoft выпустила обновление под идентификатором KB4100347, которое предназначалось для Windows 10 и Windows Server 2016. Этот патч был примечателен тем, что в нем содержалось обновление микрокода процессоров Intel для противодействия атаке Spectre.

Однако оказалось, что эти «заплатки» вызвали множество проблем — пользователи сообщают о невозможности правильно загрузить систему Windows 10, а также о проблемах с производительностью.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru