



Китай встраивал микрочипы для слежки в платы, поставляемые в США

Китай встраивал микрочипы для слежки в платы, поставляемые в США

Китай встраивал микрочипы для слежки в платы, поставляемые в США

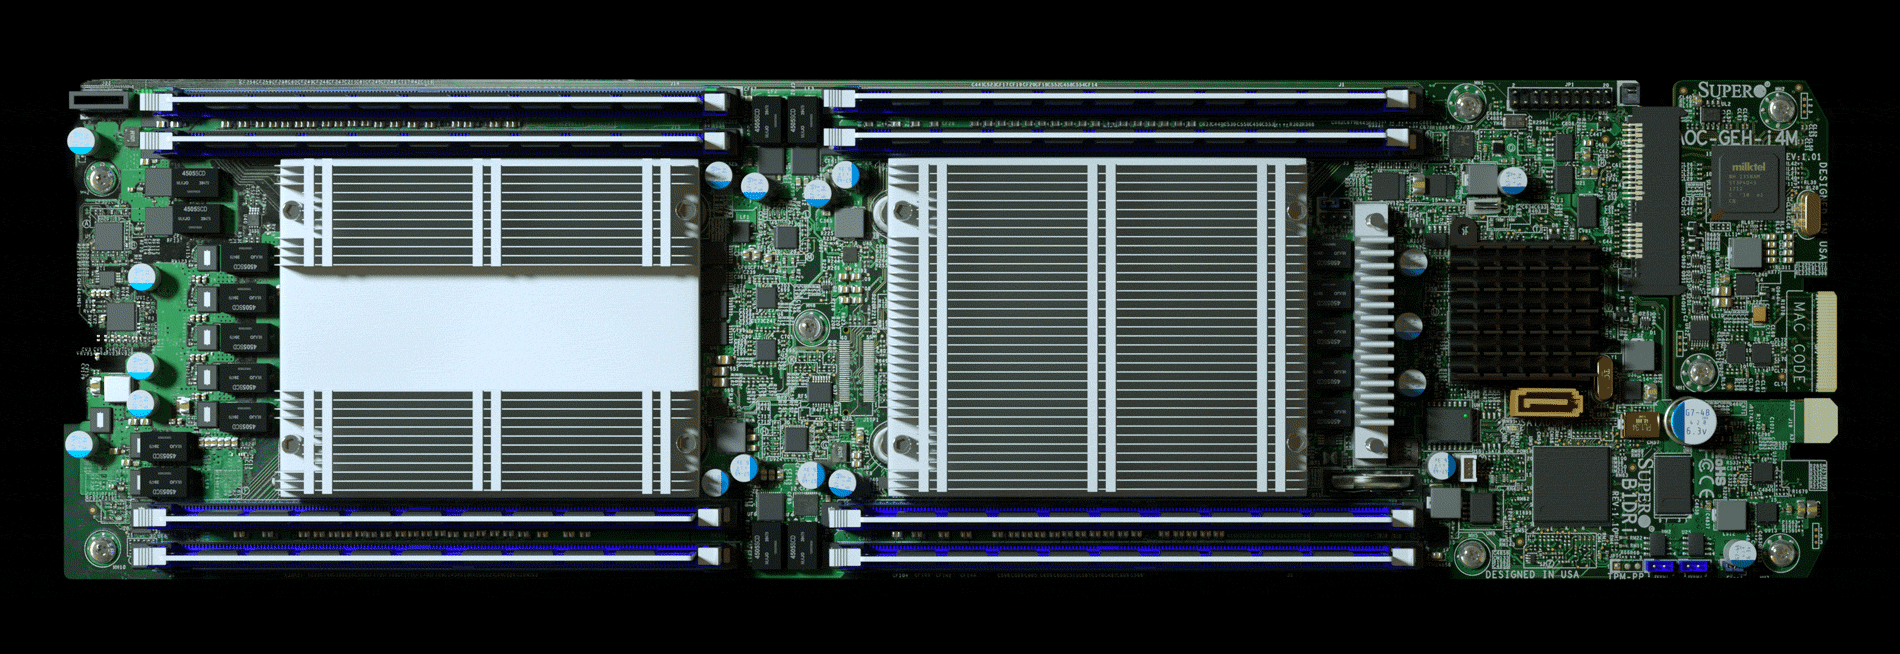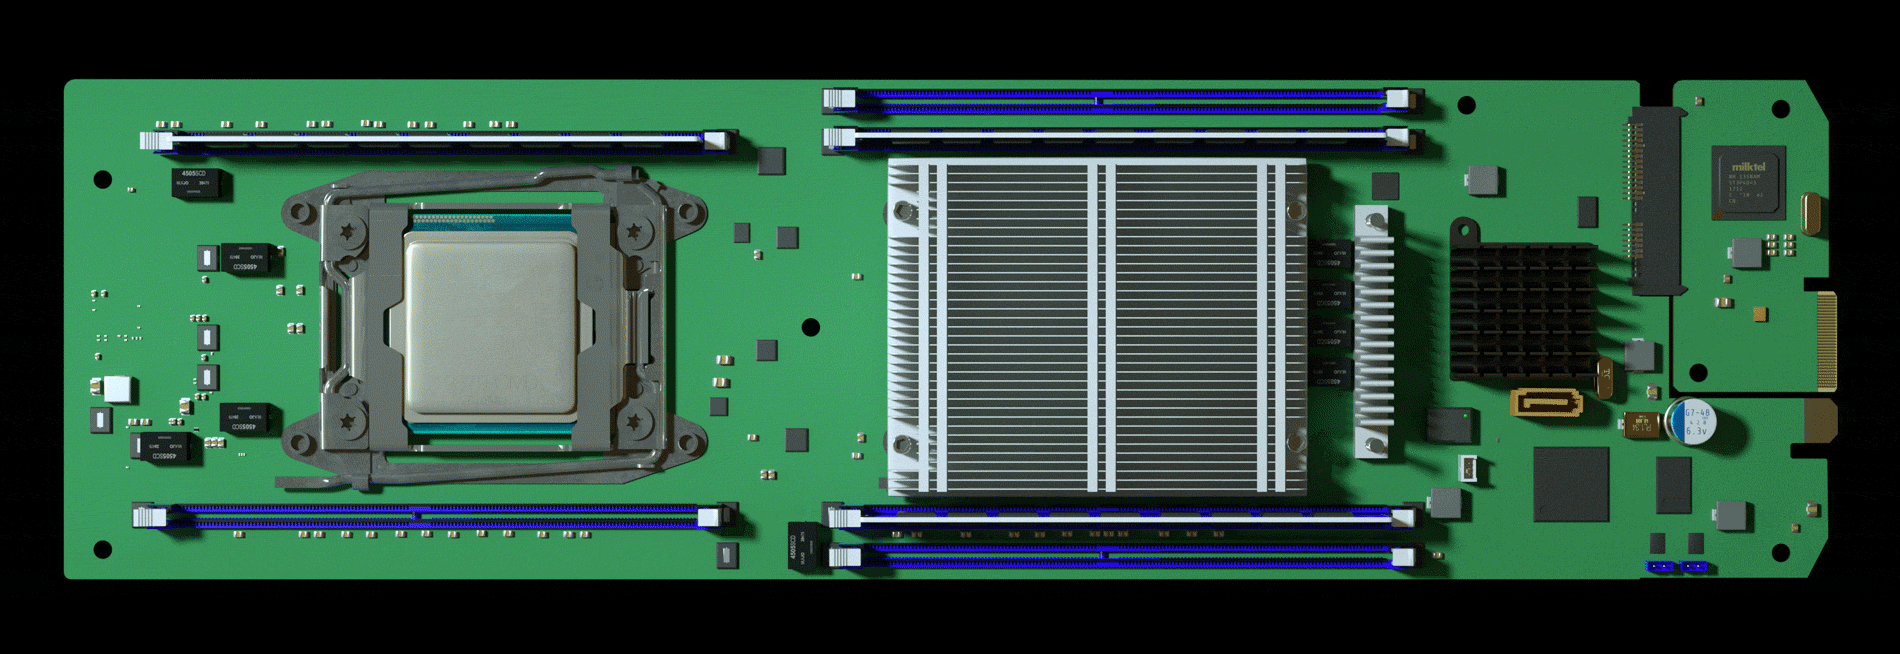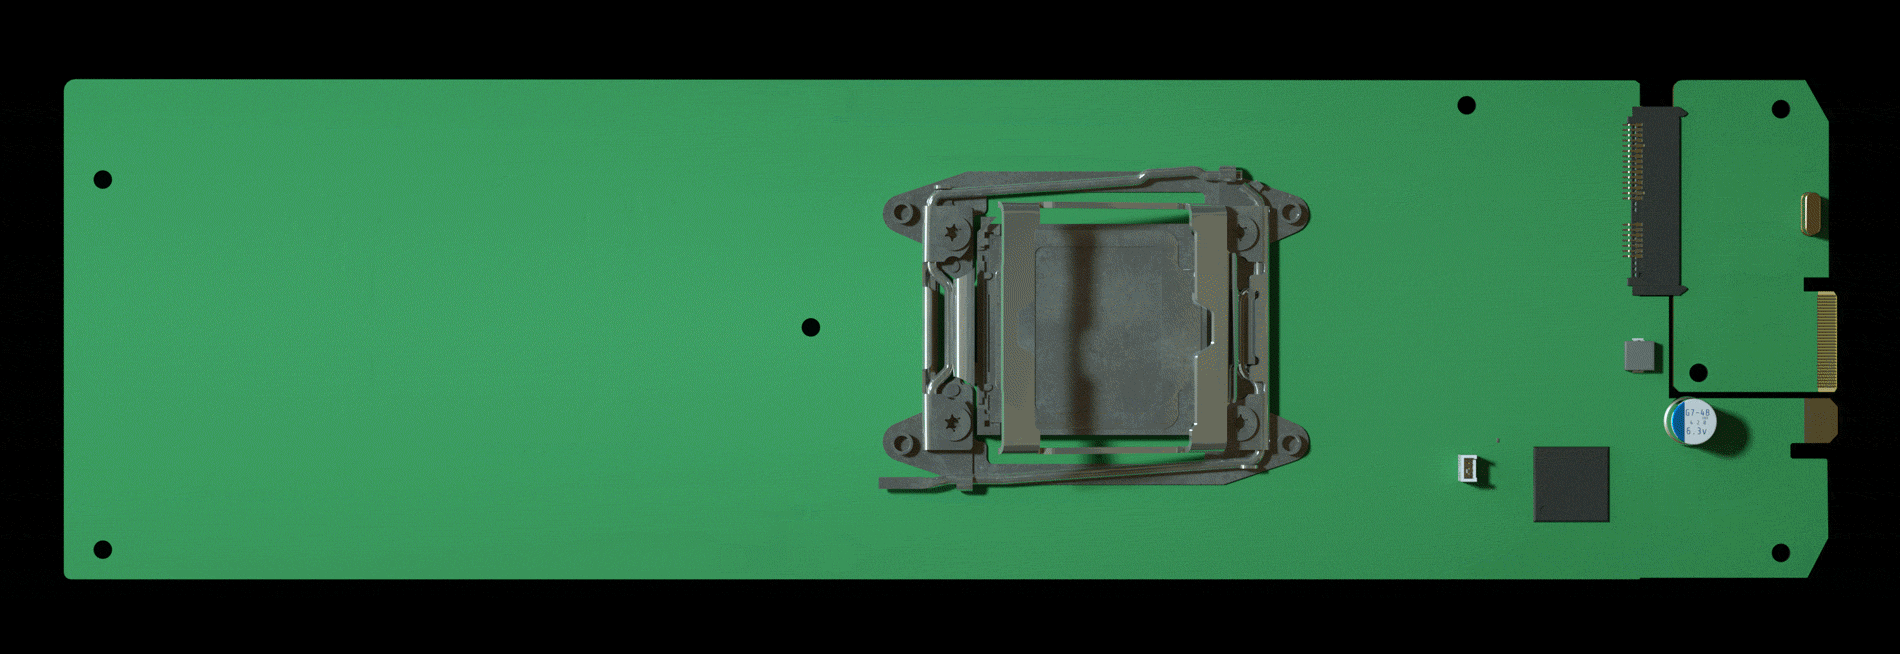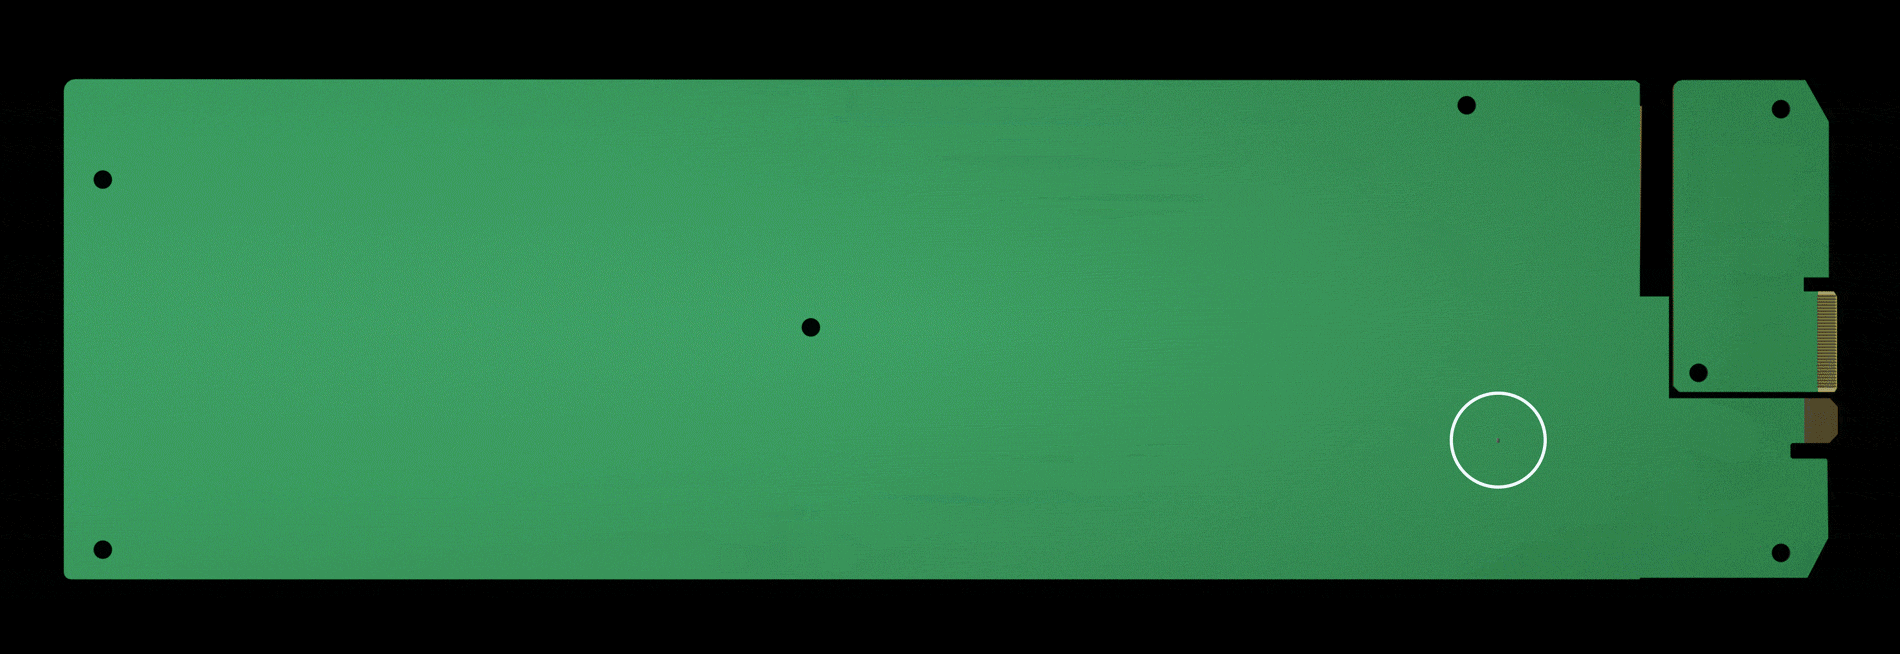
Китайские спецслужбы уже долгое время шпионили за 30 крупнейшими корпорациями США, среди которых были Amazon и Apple. А все благодаря крошечному чипу, который встраивали в материнские платы, предназначенные для серверов этих компаний.

Изначально эти платы производились именно в Китае, так что не удивительно, что разведка КНР имела возможность установить туда чип. Далее эти платы поставлялись в США для использования в крупных государственных и коммерческих структурах.

Как сообщил Bloomberg, сославшись на свои источники, в этих платах были обнаружены микрочипы, используемые Китаем для шпионажа в катастрофических масштабах.

В отчете Bloomberg упоминается американская компания Supermicro, которая сотрудничает с поставщиками из Китая. Количество клиентов этой компании находится в районе 900 в 100 разных странах мира.

Спецслужбы США, судя по всему, уже давно подозревали, что Китай воспользуется подобным методом для шпионажа за инфраструктурами Штатов. Первые доказательства такого шпионажа были обнаружены в 2015 году, когда сотрудники Amazon наткнулись на микрочипы, встроенные в матплаты.

Сообщается, что чуть позже эти же чипы обнаружили и в Apple.

Китайская разведка всеми правдами и неправдами (часто с помощью взяток и угроз) добивалась встраивания микрочипов в стандартную конструкцию плат. Устройство располагали максимально близко к контроллеру, чтобы предоставить удаленный доступ к его памяти.

Теперь, похоже, США сместили свой фокус в сторону Китая в качестве главного киберпротивника страны. Какое тут вторжение в выборы, когда в страну поступают платы со встроенными устройствами для шпионажа.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru