



Четверо россиян высланы из Нидерландов за кибератаку на ОЗХО

Четверо россиян высланы из Нидерландов за кибератаку на ОЗХО

Четверо россиян высланы из Нидерландов за кибератаку на ОЗХО

Зарубежные СМИ начали активно публиковать информацию о депортации четырех граждан России из Нидерландов в связи с кибератакой на серверы ОЗХО (Организация по запрещению химического оружия). Информация была получена от министра обороны Нидерландов Анка Бейлевелда.

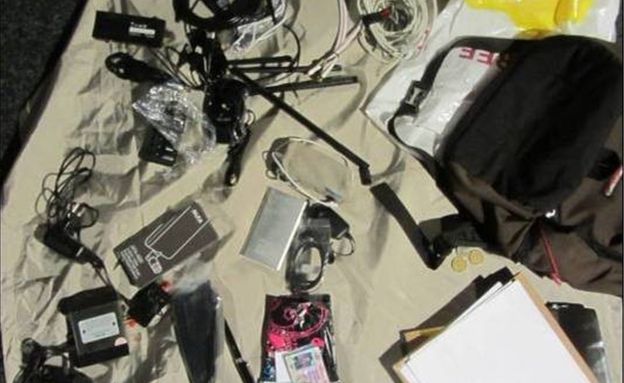
Среди четверых высланных россиян был один ИТ-эксперт, так утверждают официальные лица. Они взяли напрокат машину, после чего пытались «прощупать», можно ли взломать Wi-Fi-сеть ОЗХО.

При себе у «хакеров» было специальное оборудование, предназначенное для взлома.

Изъятый у подозреваемых ноутбук, судя по найденной на нем информации, использовался также для атак в таких странах, как Бразилия, Швейцария и Малайзия. Подогреваемых связывают с ГРУ.

Напомним, что глава МИД Великобритании Джереми Хант считает, что ГРУ совершило серию масштабных кибератак, которые затронули пользователей по всему миру. Хант подчеркнул, что именно российская спецслужба стоит за атаками на бизнес, СМИ, спортивные организации и политические институты.

«Действия ГРУ безответственны и неизбирательны, там пытаются подорвать и вмешаться в выборный процесс в других странах, даже готовы наносить ущерб российским компаниям и российским гражданам», — объясняет Хант.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru