



Киберпреступники КНДР пытались украсть $11 млрд, а украли $100 млн

Киберпреступники КНДР пытались украсть $11 млрд, а украли $100 млн

Киберпреступники КНДР пытались украсть $11 млрд, а украли $100 млн

Компания FireEye опубликовала отчет, согласно которому группа северокорейских киберпреступников, известная под кодовым именем APT38, ответственна за атаки на финансовую сферу. В ходе атак пострадали кредитные организации по всему миру, общий ущерб оценивается в «сотни миллионов долларов».

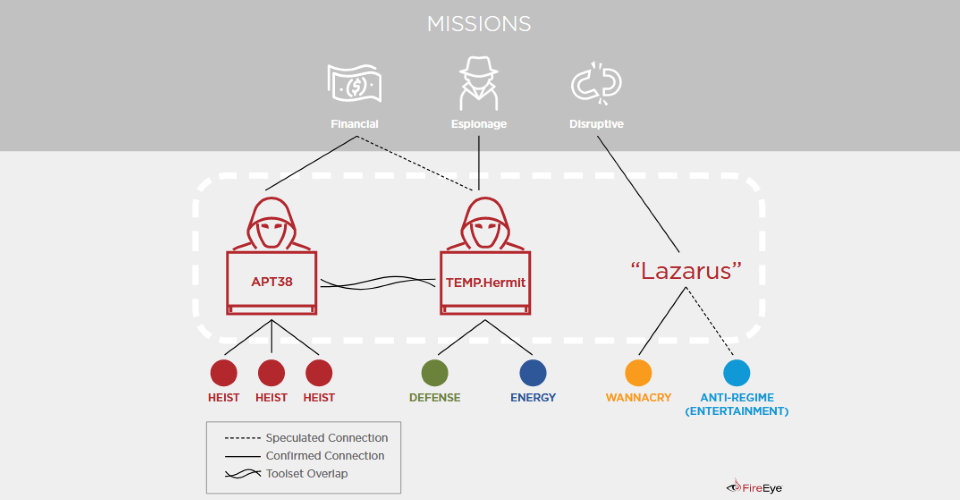
В опубликованном специалистами исследовании видна четка грань между группировками TEMP.Hermit, Lazarus Group (занимаются кибершпионажем) и APT38 (сфокусирована на атаках на финансовую сферу).

Эксперты предоставили наглядную картинку, отражающую специализации этих трех групп:

Первые признаки вредоносной активности APT38 были зафиксированы еще в 2014 году. Деятельность злоумышленников вращалась вокруг взлома банков и других финансовых организаций, а также криптовалютных бирж.

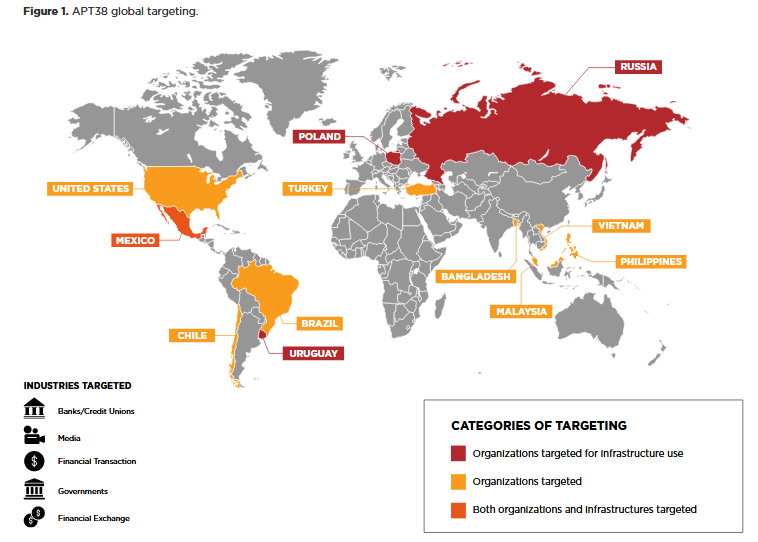
При этом атаки APT38 никогда не ограничивались какой-то определенной странной или рядом стран. По сути, цели группировки могли находится в любой точке мира. Например, сообщалось о зафиксированных атаках в Польше, Малайзии, Вьетнаме и других подобных странах.

Команда FireEye полагает, что киберпреступники пытались похитить в общей сложности 11 миллиардов долларов, однако им удалось украсть только $100 миллионов. Ознакомиться с полной версией отчета FireEye можно по этой ссылке (PDF).

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru