



Взломанные аккаунты Facebook продаются в дарквебе, стоят от $3 до $12

Взломанные аккаунты Facebook продаются в дарквебе, стоят от $3 до $12

Взломанные аккаунты Facebook продаются в дарквебе, стоят от $3 до $12

Скомпрометированные аккаунты Facebook продаются на площадках дарквеба. Есть все основания полагать, что это следствие недавней масштабной утечки данных десятков миллионов пользователей социальной сети.

Размещенные на подпольных форумах объявления предлагают купить персональные данные пользователей Facebook всего за 3 доллара. Эксперты в области безопасности предупреждают, что с помощью этой информации злоумышленники могут совершить кражу личности или шантажировать пользователей.

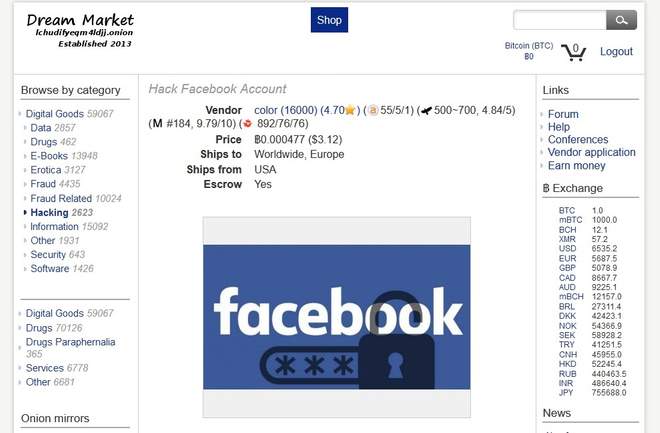
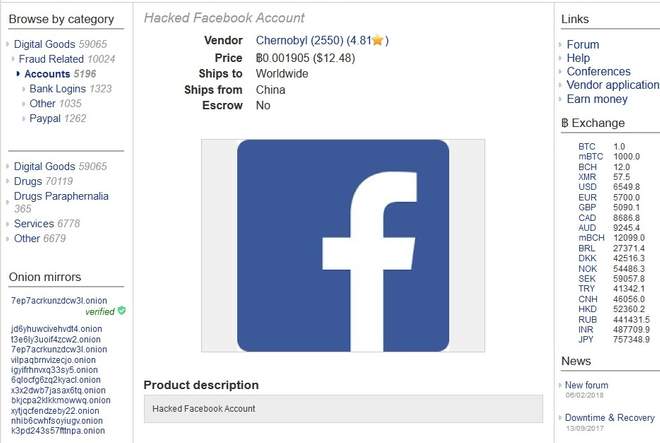
Вот пример подобного предложения на площадке «темной сети»:

В частности, как сообщает Independent, подобные предложения были размещены на черном онлайн-рынке Dream Market. Взломанные учетные записи стоят от 3 до 12 долларов, купить их можно с помощью цифровых валют вроде биткоина.

Если взять за основу стоимость одного аккаунта, то цена всех скомпрометированных учеток будет где-то между $150 миллионами и $600 миллионами.

Вчера в Facebook заявили, что на данный момент нет никаких доказательств того, что злоумышленники смогли получить доступ к сторонним приложениям.

«Мы проанализировали логи в отношении сторонних приложений. На данный момент нет доказательств того, что атакующие могли получить доступ к приложениям, использующим Facebook Login», — объяснил вице-президент по вопросам регулирования в отношении продуктов Facebook Гай Роузен.

Напомним, что европейские регуляторы, отвечающие за соблюдение конфиденциальности, рассматривают возможность оштрафовать Facebook на 1,63 миллиарда долларов в связи с утечкой, затронувшей аккаунты 90 миллионов пользователей.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru