



Читеров Fortnite атакуют ворующим информацию вредоносом

Читеров Fortnite атакуют ворующим информацию вредоносом

Читеров Fortnite атакуют ворующим информацию вредоносом

Читеров, которые пытаются добиться преимущества в игре Fortnite, предупредили об ориентированной на них вредоносной программе, которая может похищать информацию. Об угрозе сообщил Крис Бойд из Malwarebytes.

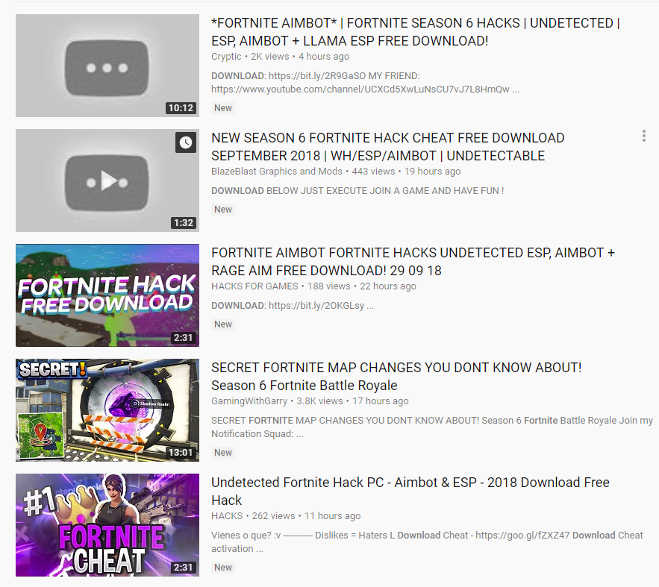
Вредонос маскируется под «бесплатные» Android-версии игры, под бесплатную виртуальную валюту V-Bucks, которая позволяет приобрести дополнительный контент в игре, а также под разнообразные читы.

Такие вещи рекламируются в роликах, размещенных на YouTube. Одно из таких видео набрало аж 120 000 просмотров, прежде чем его удалили.

«Это очень старый метод распространения вредоносных программ, но, как мы видим, это не останавливает киберпреступников. Эта вредоносная кампания ориентирована на потенциальных читеров, которые хотят обманным путем добиться преимущества в игре», — рассказывает Бойд.

В одном из эпизодов ссылка в видео вела пользователей на сайт Sub2Unlock, где требовалось «подписаться, чтобы разблокировать». После этого пользователи перенаправлялись на сайт bt-fortnite-cheats[.]tk.

Таким образом, вредоносный файл скачали 1 207 раз. В настоящее время он детектируется как Trojan.Malpack. Зловред может похищать историю браузеров, файлы cookies, средства из Bitcoin-кошельков и сессию Steam.

Вредоносная программа отправляет похищенную информацию на сервер, расположенный в России.

В августе исследователи безопасности Google обнаружили уязвимость в приложении Fortnite для мобильной платформы Android. По словам специалистов, эта брешь открывает вектор для успешной атаки Man-in-the-Disk (MitD), которая может позволить стороннему приложению вызвать сбой или запустить вредоносный код.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru