



Баг в поиске Google ломал ссылки в выдаче для Safari на macOS

Баг в поиске Google ломал ссылки в выдаче для Safari на macOS

Баг в поиске Google ломал ссылки в выдаче для Safari на macOS

Интересный баг был обнаружен в поисковой системе Google. При использовании браузера Safari в системе macOS можно столкнуться с тем, что ссылки в поисковой выдаче будут нерабочими, если в них содержится символ «+».

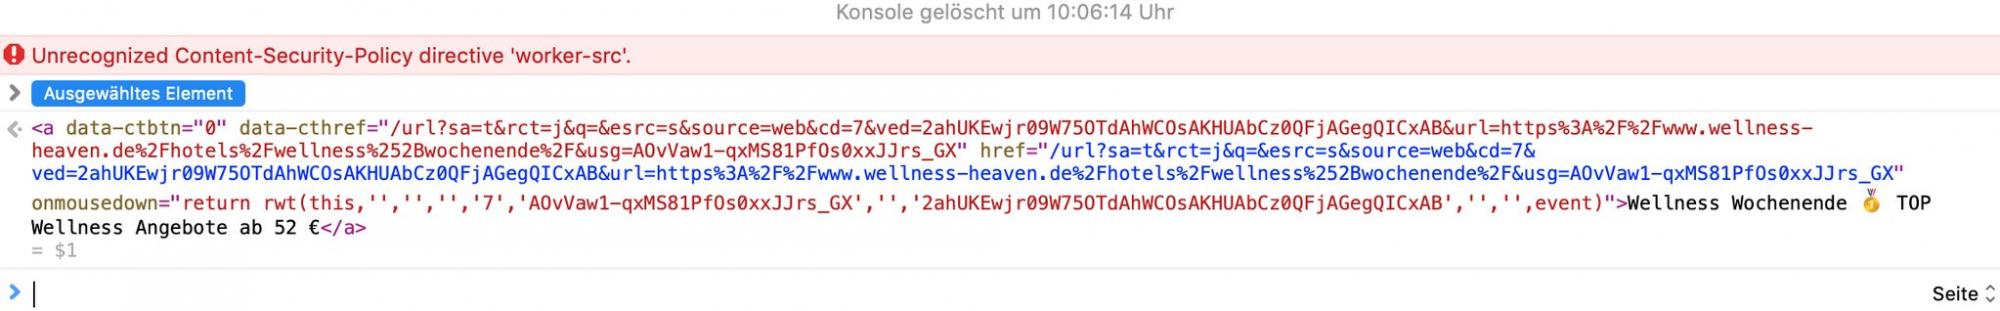
Например, если одна из ссылок в поисковой выдаче будет вида https://forums.developer.apple.com/search.jspa?q=crash+app+store&view=co..., то при клике на нее пользователь не получит никакого результата.

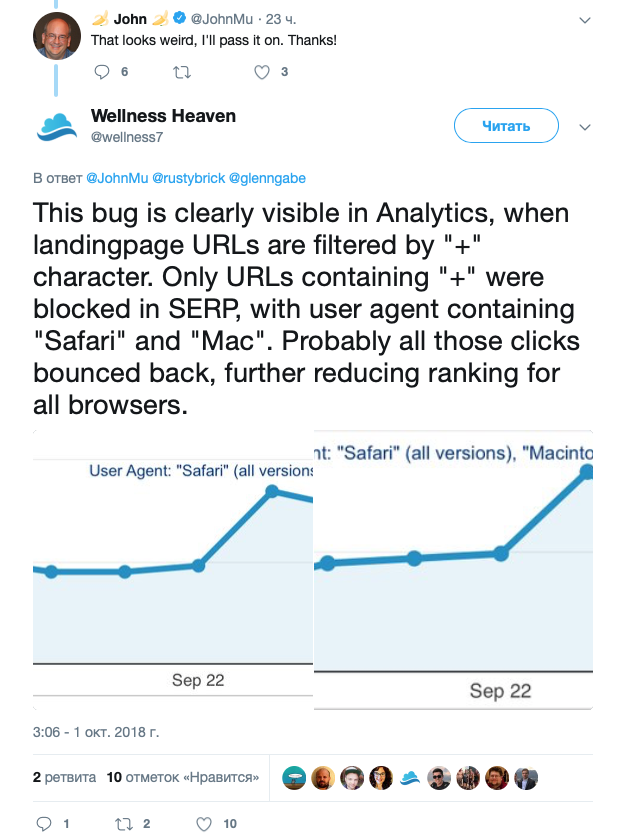
О баге сообщили в Twitter представители Wellness Heaven, заимающейся бизнесом в сфере оздоровительных отелей. В компании обратили внимание, что трафик на их сайт wellness-heaven.de резко упал в районе 28 сентября. Причем снизился именно трафик пользователей Safari.

Информация о проблеме попала к Джону Му, аналитику Google. Му отметил, что баг действительно чрезвычайно странный, и он передаст информацию о нем разработчикам.

Владельцам веб-сайтов, которые внезапно обнаружили резкое падение трафика пользователей Safari, рекомендуется проверить, содержат ли их URL в поисковой выдаче знак «+». Если содержат, нужно будет просто дождаться исправления от интернет-гиганта.

Чуть позже эксперты сообщили, что эта же проблема проявляется у пользователей Firefox 61.0.1 на macOS. А вот Chrome справляется с такими URL.

На прошлой неделе Google наконец ответила на обвинения, которые посыпались в сторону корпорации после того, как стало известно о функции автоматической идентификации пользователя браузера Chrome, если он выполнил вход в любом из сервисов интернет-гиганта. Google обещает реализовать возможность отключения автоматического входа в учетную запись в версии Chrome 70, релиз которой запланирован на середину следующего месяца.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru