



Facebook грозит штраф в $1,63 миллиарда из-за недавней утечки

Facebook грозит штраф в $1,63 миллиарда из-за недавней утечки

Facebook грозит штраф в $1,63 миллиарда из-за недавней утечки

Европейские регуляторы, отвечающие за соблюдение конфиденциальности, рассматривают возможность оштрафовать Facebook на 1,63 миллиарда долларов в связи с утечкой, затронувшей аккаунты 90 миллионов пользователей.

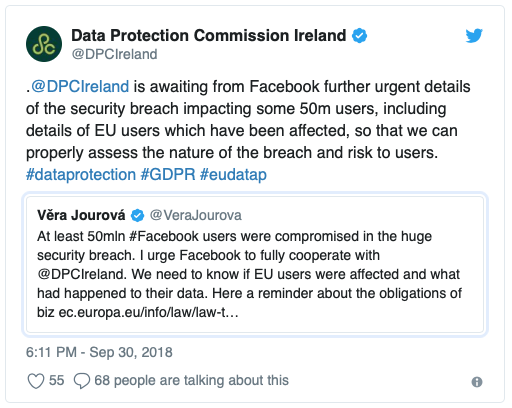
Ирландская комиссия по защите данных (DPC) требует от социальной сети больше данных об утечке. В частности, ведомство интересует процент затронутых европейских пользователей Facebook.

Соответствующе требование было также озвучено регулятором в Twitter:

Напомним, что несколько дне назад Facebook подтвердила, что киберпреступникам удалось похитить информацию, которая помогла им получить контроль над 90 млн аккаунтов пользователей. В последние месяцы соцсеть изо всех сил старалась вернуть доверие пользователей, и такая ситуация точно не поспособствует этому.

В компании заявили, что этим 90 миллионам (из общего числа в 2,2 миллиарда пользователей) придется заново войти в свои учетные записи. Для 50 миллионов, которые были прямо затронуты этим инцидентом, соцсеть выведет специальное уведомление вверху новостной ленты.

По словам Facebook, злоумышленники могли получить доступ к именам пользователей, городам проживания и гендерной принадлежности. В компании подчеркнули, что преступники могли получить и другую информацию, но говорить об этом рано, поскольку расследование утечки находится на ранних стадиях.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru