



Новый вредонос в Google Play атакует клиентов Райффайзенбанка

Новый вредонос в Google Play атакует клиентов Райффайзенбанка

Новый вредонос в Google Play атакует клиентов Райффайзенбанка

В официальном магазине приложений Google Play Store обнаружена очередная замаскированная злонамеренная программа. С помощью этой программы, которая позиционируется как утилита для записи телефонных разговоров, злоумышленникам удалось похитить тысячи евро с банковских счетов клиентов из Европы.

Приложение значится в магазине под именем QRecorder. Как утверждает его описание, оно может автоматически записывать звонки и разговоры. На момент анализа этого зловреда аналитиками количество скачиваний превышало 10 000 раз.

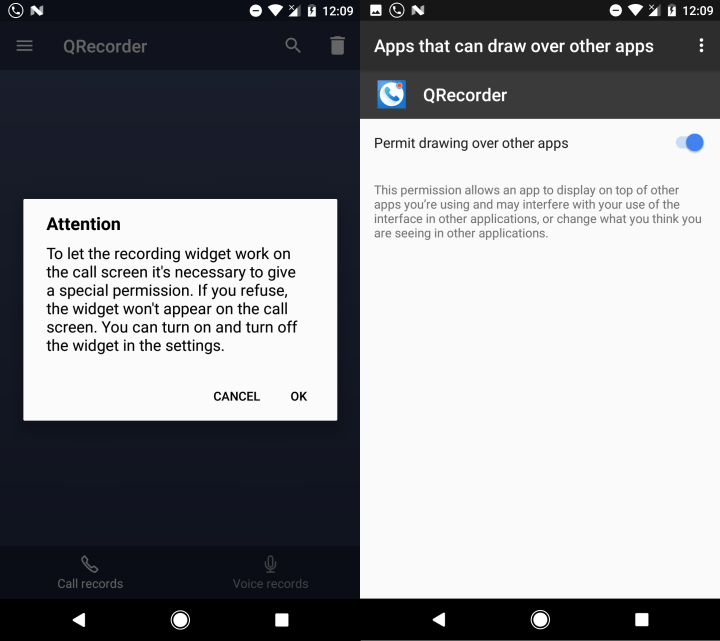
После инсталляции программа может перехватывать текстовые сообщения, также она запрашивает права на отображение своего интерфейса поверх других приложений.

Такие возможности позволяют вредоносу получать коды двухфакторной аутентификации, которые пользователи получают через SMS-сообщения. Более того, приложение может контролировать то, что пользователь видит на экране.

Эксперт компании ESET Лукас Стефанко говорит, что заявленный функционал записи звонков работает нормально. То есть у пользователя нет повода заподозрить приложение в обмане. По словам Стефанко, злоумышленники отправляют вредоносные инструкции приложению в течение 24 часов после установки.

Одна из таких команд заставляет программу искать на устройстве банковские приложения. При напуске одного из таких приложений QRecorder наложит поверх его окна фишинговое. Фишинговое окно соберет учетные данные пользователя и отправит их операторам.

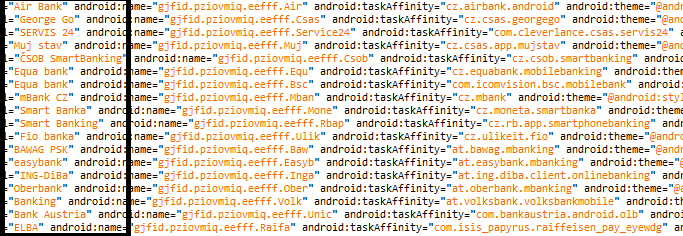
Исследователи считают, что злоумышленники атакуют клиентов Райффайзенбанка и еще двух других чешских банков. Стефанко привел скриншот кода вредоноса, на котором виден список атакуемых банков:

Эксперты идентифицировали вредоносную программу как Razdel, которая является одним из вариантов BankBot (Anubis I). Также было опубликовано видео, в котором показана работа этого зловреда.

На днях Стефанко также сообщал о новой шпионской программе для операционной системы Android. Она способна перехватывать сообщения WhatsApp. Более того, ее обнаружили в Сети в качестве открытого проекта разработки.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru