



Новый вредонос в Google Play атакует клиентов Райффайзенбанка

Новый вредонос в Google Play атакует клиентов Райффайзенбанка

Новый вредонос в Google Play атакует клиентов Райффайзенбанка

В официальном магазине приложений Google Play Store обнаружена очередная замаскированная злонамеренная программа. С помощью этой программы, которая позиционируется как утилита для записи телефонных разговоров, злоумышленникам удалось похитить тысячи евро с банковских счетов клиентов из Европы.

Приложение значится в магазине под именем QRecorder. Как утверждает его описание, оно может автоматически записывать звонки и разговоры. На момент анализа этого зловреда аналитиками количество скачиваний превышало 10 000 раз.

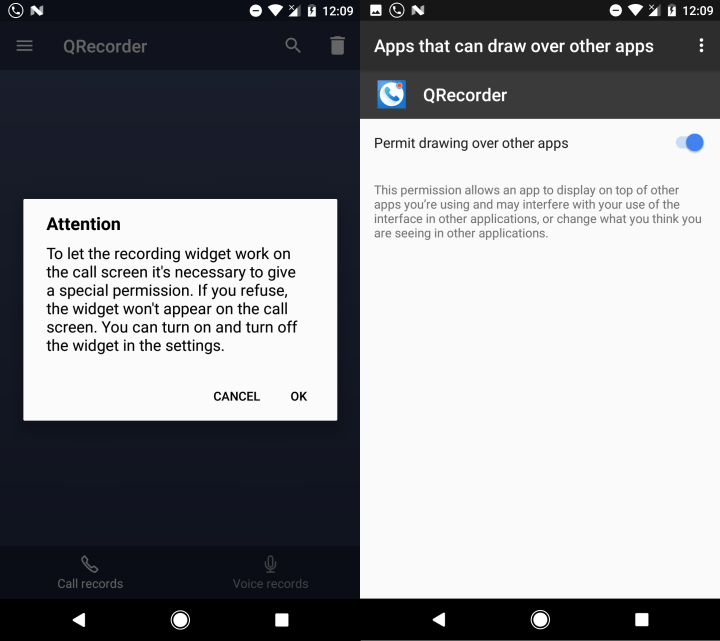
После инсталляции программа может перехватывать текстовые сообщения, также она запрашивает права на отображение своего интерфейса поверх других приложений.

Такие возможности позволяют вредоносу получать коды двухфакторной аутентификации, которые пользователи получают через SMS-сообщения. Более того, приложение может контролировать то, что пользователь видит на экране.

Эксперт компании ESET Лукас Стефанко говорит, что заявленный функционал записи звонков работает нормально. То есть у пользователя нет повода заподозрить приложение в обмане. По словам Стефанко, злоумышленники отправляют вредоносные инструкции приложению в течение 24 часов после установки.

Одна из таких команд заставляет программу искать на устройстве банковские приложения. При напуске одного из таких приложений QRecorder наложит поверх его окна фишинговое. Фишинговое окно соберет учетные данные пользователя и отправит их операторам.

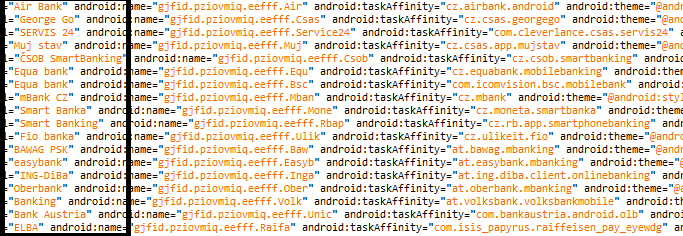
Исследователи считают, что злоумышленники атакуют клиентов Райффайзенбанка и еще двух других чешских банков. Стефанко привел скриншот кода вредоноса, на котором виден список атакуемых банков:

Эксперты идентифицировали вредоносную программу как Razdel, которая является одним из вариантов BankBot (Anubis I). Также было опубликовано видео, в котором показана работа этого зловреда.

На днях Стефанко также сообщал о новой шпионской программе для операционной системы Android. Она способна перехватывать сообщения WhatsApp. Более того, ее обнаружили в Сети в качестве открытого проекта разработки.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru