



Разработчик популярного вредонос-сканера получил 14 лет тюрьмы

Разработчик популярного вредонос-сканера получил 14 лет тюрьмы

Разработчик популярного вредонос-сканера получил 14 лет тюрьмы

37-летний Руслан Бондарс из Латвии был приговорен к 14 годам тюрьмы за создание и поддержание сервиса под названием Scan4You, который позволял создателям вредоносных программ проверять процент детекта своего вредоносного кода. В среде ИБ-экспертов Scan4You принято описывать как «контрантивирус».

Принцип работы Scan4You схож с сервисом VirusTotal — оба собирают различные антивирусные движки и позволяют пользователям просканировать какой-либо файл одновременно этими движками.

Единственное отличие Scan4You от VirusTotal — сервис не отправляет результаты сканирования антивирусным вендорам, о них узнает лишь пользователь, проверяющий файл. Подобные сервисы авторы вредоносных программ использовали уже много лет.

Это хорошая тактика, позволяющая определить количество детектирований вредоносного кода до того, как он будет запущен в реальных кибератаках. Таким образом, злоумышленник становится уже куда лучше осведомлен, что позволяет ему более грамотно планировать свои атаки.

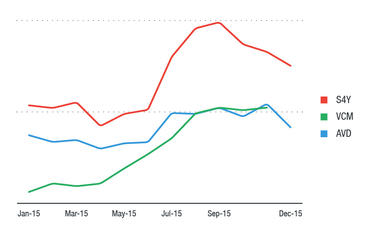
По данным компании Trend Micro, Бондарс запустил Scan4You в 2009 году. Сервис довольно быстро занял позицию самого популярного инструмента для проверки своего вредоносного кода. График ниже отображает популярность Scan4You относительно аналогов:

Бондарс допустил одну крупную ошибку — он заблокировал отправку отчетов о скандирования антивирусным компаниям, однако забыл заблокировать сканирования URL от движка Trend Micro.

Разработчик был арестован в мае прошлого года, теперь ему придется отбывать реальный срок за решеткой.

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru