



Windows тайно собирает пароли и письма в системный файл WaitList.dat

Windows тайно собирает пароли и письма в системный файл WaitList.dat

Windows тайно собирает пароли и письма в системный файл WaitList.dat

Если вы один из пользователей компьютера на Windows, оснащенного сенсорным экраном и поддерживающего использование стилуса, высока вероятность того, что на вашем компьютере присутствует некий файл, собирающий конфиденциальные данные за последние месяцы или даже годы.

Этот файл имеет имя WaitList.dat, согласно эксперту-кибердетективу Барнаби Скеггсу, его можно найти только на компьютерах с поддержкой сенсорного экрана, на котором пользователь активировал функцию распознавания рукописного ввода. Эта функция автоматически переводит введенные стилусом данные в форматированный текст.

Собственно говоря, эта функция была добавлена в Windows 8, это значит, что файл WaitList.dat существует уже приличное количество лет. Роль этого файла заключается в хранении текста, который помогает Windows улучшить функцию распознания рукописного ввода.

Таким образом, Windows может предлагать исправления для определенных слов, которые пользователь использует чаще всего.

«После активации соответствующей функции текст из каждого документа и электронной почты, который индексируется службой Windows Search Indexer, сохраняется в файле WaitList.dat. Это значит, что данные из всех текстовых файлов, найденных на компьютере, таких как электронные письма или документы Office, собраны внутри файла WaitList.dat», — сказал Скеггс.

«И это не только метаданные, но и сам текст».

Эксперт также объясняет, что наличие подобного файла может стать просто подарком для злоумышленников, которым удалось проникнуть на компьютер пользователя. Вместо того чтобы собирать пароли по браузерам и диспетчерам паролей, атакующие могу просто обратиться к файлу WaitList.dat.

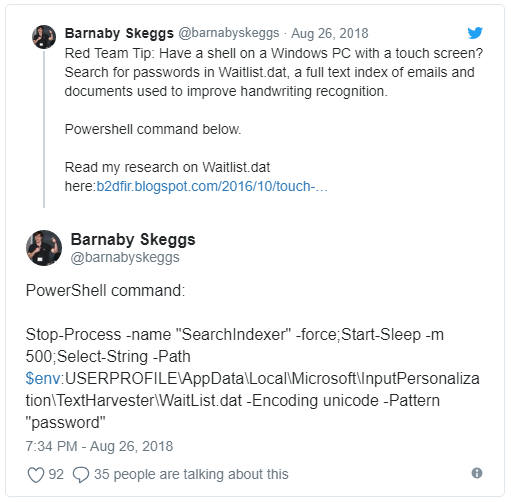
Искать пароли киберпреступники могут с помощью простых команд PowerShell.

Сам файл находится по следующему адресу:

C:\Users\%User%\AppData\Local\Microsoft\InputPersonalization\TextHarvester\WaitList.dat

Подпишитесь на новости

Apple закрыла 329 дыр, включая доступ к камере iPhone без разрешения

Apple выпустила большую порцию патчей для iPhone, iPad и macOS. Обновления от 26 октября закрывают как минимум 329 уникальных уязвимостей. Некоторые позволяют добраться до пользовательских данных или камеры.

Подробности опубликованы в официальных бюллетенях Apple, включая описание патчей iOS 27.2 и iPadOS 27.2.

Одна из опасных проблем — CVE-2026-86990 в CoreMedia: вредоносное приложение могло получить доступ к камере без разрешения пользователя. В Apple Intelligence исправили CVE-2026-86987, которая могла позволить удалённому атакующему получить конфиденциальные данные на поддерживаемых iPhone и iPad.

Несколько ошибок WebKit допускали выполнение произвольного кода при обработке специально подготовленного веб-контента. Другие исправления касаются обхода настроек приватности, повреждения памяти и сбоев приложений.

В сумме по бюллетеням набралось 1265 записей CVE, но это не 1265 разных дыр: одни и те же проблемы встречаются в нескольких ОС. Обновления получили и некоторые старые ветки систем.

RSS: Новости на портале Anti-Malware.ru