



Вымогатель нарушил работу международного аэропорта Бристоля

Вымогатель нарушил работу международного аэропорта Бристоля

Вымогатель нарушил работу международного аэропорта Бристоля

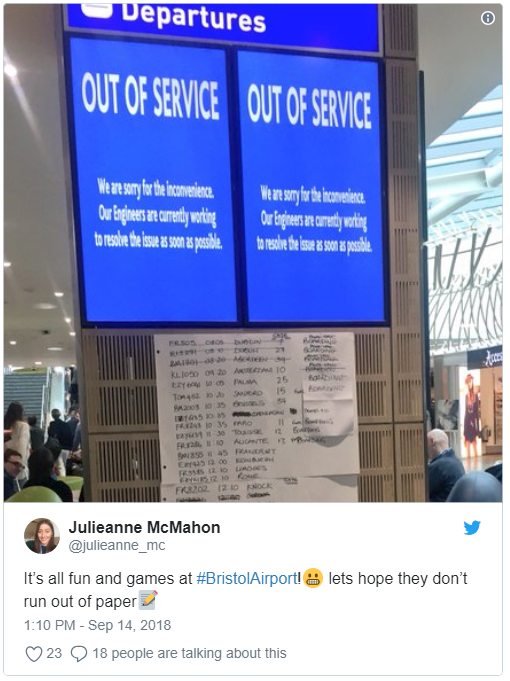
Международный аэропорт Бристоля стал жертвой атаки киберпреступников в минувшие выходные. В результате все информационные табло стали абсолютно черными. Сотрудники аэропорта обвиняют во всем программу-вымогатель, которая поразила экраны, отображающие информацию о рейсах.

Судя по всему, заражение произошло в пятницу утром по местному времени, так как аккаунты аэропорта в соцсетях все выходные предупреждали пассажиров, что придется выделить дополнительное время для регистрации.

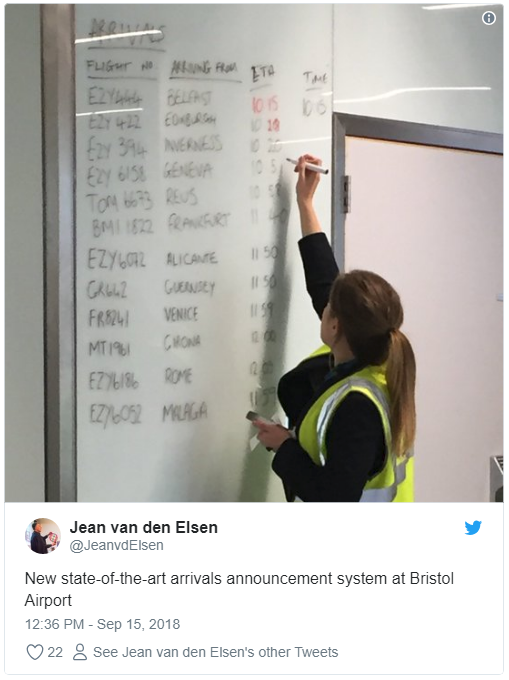
Весь уикенд работники аэропорта использовали бумажные плакаты и доски, чтобы сообщать пассажирам информацию о регистрации и прибытии.

Аэропорт отказывается платить вымогателям затребованную сумму, вместо этого системы на время выведены из строя, пока работники занимаются обезвреживанием затронутых компьютеров. Представители уточнили, что никаких задержек в связи с кибератакой не было.

В воскресение все системы были восстановлены и введены в эксплуатацию.

«Благодарим пассажиров за то терпение, которое они проявили, пока мы занимались устранением последствий атаки вымогателя. В настоящее время все информационные экраны снова работают, также мы продолжаем устранять мелкие последствия кибератаки», — говорится в официальном заявлении аэропорта.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru