



Мобильный банковский троян Asacub начал масштабные атаки

Мобильный банковский троян Asacub начал масштабные атаки

Мобильный банковский троян Asacub начал масштабные атаки

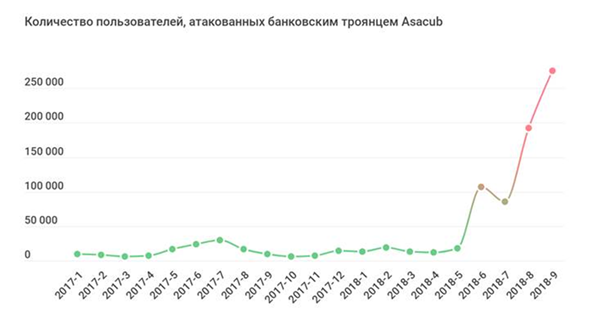
«Лаборатории Касперского» зафиксировала масштабную кампанию, в ходе которой пользователей заражают мобильным банковским трояном Asacub. В день страдают приблизительно 40 тысяч пользователей. Основная часть (98%) случаев заражения Asacub (225 тысяч) приходятся на Россию, также среди пострадавших стран есть Украина, Турция, Германия, Белоруссия, Польша, Армения, Казахстан, США и другие.

Этот вредонос распространяется через фишинговые SMS-сообщения с предложением посмотреть фото или MMS по ссылке. Перейдя на злонамеренную веб-страницу, пользователь увидит кнопку для скачивания, при нажатии на которую загружается файл зловреда. Нередко фишинговые сообщения содержат обращение по имени, поскольку адресно рассылаются со смартфона предыдущей жертвы (в них используются имена, под которыми номера записаны в телефонной книге заражённого устройства).

Asacub попадает на устройство только в том случае, если владелец смартфона разрешил в настройках установку из неизвестных источников. Как правило, троян маскируется под приложения для работы с MMS или популярные сервисы бесплатных объявлений. При установке он запрашивает права администратора или разрешение на использование службы специальных возможностей.

После получения необходимых прав вредоносна программа назначает себя приложением для обработки SMS-сообщений по умолчанию и переходит к злонамеренным действиям. В первую очередь Asacub начинает взаимодействовать с командным центром C&C злоумышленников, в частности передаёт им информацию о модели смартфона, версии ОС, операторе сотовой связи и версии самого трояна.

Программа может красть деньги с привязанной к номеру телефона банковской карты, отправляя SMS-сообщения для перевода средств на другой счёт по номеру карты или мобильного телефона. Некоторые его версии даже способны самостоятельно извлекать из входящих SMS-сообщений коды подтверждения операций и отправлять их на нужный номер. При этом пользователь не сможет проверить баланс через мобильный банк или поменять в нём какие-либо настройки, так как после получения специальной команды Asacub запрещает открытие на устройстве банковского приложения.

«Сегодня семейство Asacub, которое эволюционировало, как мы полагаем, из троянца Smaps и впервые заявило о себе ещё в 2015 году, продолжает приносить злоумышленникам финансовую прибыль – наблюдается резкий рост числа заражений. Это лишний раз подтверждает, что зловред может на протяжении длительного времени распространяться одним и тем же способом, при этом только прогрессируя. Ведь пользователи по-прежнему переходят по подозрительным ссылкам, устанавливают ПО из неизвестных источников и дают приложениям любые разрешения», – рассказала Татьяна Шишкова, антивирусный эксперт «Лаборатории Касперского».

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru