



Мобильный банковский троян Asacub начал масштабные атаки

Мобильный банковский троян Asacub начал масштабные атаки

Мобильный банковский троян Asacub начал масштабные атаки

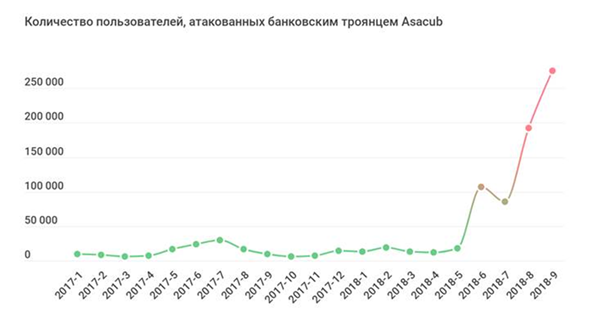
«Лаборатории Касперского» зафиксировала масштабную кампанию, в ходе которой пользователей заражают мобильным банковским трояном Asacub. В день страдают приблизительно 40 тысяч пользователей. Основная часть (98%) случаев заражения Asacub (225 тысяч) приходятся на Россию, также среди пострадавших стран есть Украина, Турция, Германия, Белоруссия, Польша, Армения, Казахстан, США и другие.

Этот вредонос распространяется через фишинговые SMS-сообщения с предложением посмотреть фото или MMS по ссылке. Перейдя на злонамеренную веб-страницу, пользователь увидит кнопку для скачивания, при нажатии на которую загружается файл зловреда. Нередко фишинговые сообщения содержат обращение по имени, поскольку адресно рассылаются со смартфона предыдущей жертвы (в них используются имена, под которыми номера записаны в телефонной книге заражённого устройства).

Asacub попадает на устройство только в том случае, если владелец смартфона разрешил в настройках установку из неизвестных источников. Как правило, троян маскируется под приложения для работы с MMS или популярные сервисы бесплатных объявлений. При установке он запрашивает права администратора или разрешение на использование службы специальных возможностей.

После получения необходимых прав вредоносна программа назначает себя приложением для обработки SMS-сообщений по умолчанию и переходит к злонамеренным действиям. В первую очередь Asacub начинает взаимодействовать с командным центром C&C злоумышленников, в частности передаёт им информацию о модели смартфона, версии ОС, операторе сотовой связи и версии самого трояна.

Программа может красть деньги с привязанной к номеру телефона банковской карты, отправляя SMS-сообщения для перевода средств на другой счёт по номеру карты или мобильного телефона. Некоторые его версии даже способны самостоятельно извлекать из входящих SMS-сообщений коды подтверждения операций и отправлять их на нужный номер. При этом пользователь не сможет проверить баланс через мобильный банк или поменять в нём какие-либо настройки, так как после получения специальной команды Asacub запрещает открытие на устройстве банковского приложения.

«Сегодня семейство Asacub, которое эволюционировало, как мы полагаем, из троянца Smaps и впервые заявило о себе ещё в 2015 году, продолжает приносить злоумышленникам финансовую прибыль – наблюдается резкий рост числа заражений. Это лишний раз подтверждает, что зловред может на протяжении длительного времени распространяться одним и тем же способом, при этом только прогрессируя. Ведь пользователи по-прежнему переходят по подозрительным ссылкам, устанавливают ПО из неизвестных источников и дают приложениям любые разрешения», – рассказала Татьяна Шишкова, антивирусный эксперт «Лаборатории Касперского».

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru