



Microsoft агрессивно навязывает пользователям браузер Edge

Microsoft агрессивно навязывает пользователям браузер Edge

Microsoft агрессивно навязывает пользователям браузер Edge

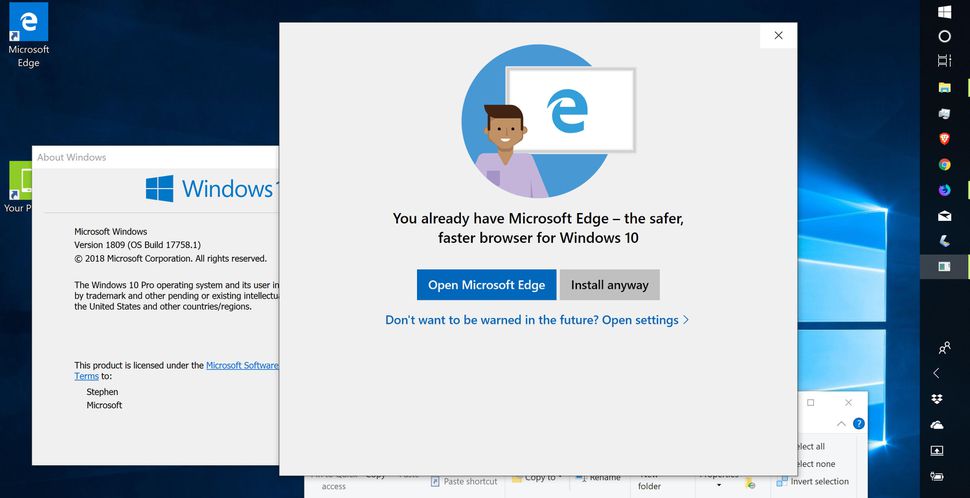
Microsoft не оставляет надежд пересадить всех пользователей своей операционной системы на браузер Edge. Теперь корпорация придумала новый ход для навязывания своей продукции — при установке других браузеров пользователю отображается окно, в котором Microsoft призывает использовать только Edge.

Во всплывающем окне, которое появилось в версии 1809, утверждается, что Edge быстрый и безопасный браузер, оптимизированный для использования в операционной системе Windows 10.

Естественно, многие пользователи остались недовольны столь агрессивной политикой навязывания своей продукции. Да и потом, будем говорить откровенно, Edge на данный момент вряд ли сможет составить серьезную конкуренцию таким монстрам, как Chrome или Firefox.

А тем временем Windows продолжают преследовать проблемы безопасности — на днях исследователи обнаружили метод запуска вредоносного кода с помощью UWP-приложений. Он поможет злоумышленникам запускать свои программы сразу после загрузки зараженной системы.

Этот метод  ограничен тем, что работает только в системах Windows 10 и только с приложениями, разработанными для Универсальной платформы Windows (UWP).

Однако корпорация также продолжает бороться с различными уязвимостями. Во вторник Microsoft устранила в общей сложности 62 недостатка безопасности, включая 0-day уязвимость, данные о которой были слиты независимым исследователем через социальную платформу Twitter.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru