



Вредонос Kronos эксплуатирует баг в Office для кражи банковских данных

Вредонос Kronos эксплуатирует баг в Office для кражи банковских данных

Вредонос Kronos эксплуатирует баг в Office для кражи банковских данных

Kronos, также известный как «отец Zeus», представляет собой сложную вредоносную программу, которая может стать причиной многих проблем. Впервые Kronos был обнаружен в 2014 году на киберпреступных российских форумах, его продавали за $7000 (или пробная версия на неделю за $1000). За эту сумму разработчики обещают постоянно обновлять вредонос, оснащая его новыми функциями. И теперь исследователи компании Securonix сообщили, что Kronos получил одно из долгожданных серьезных обновлений.

Securonix опубликовала новое исследование вредоноса Kronos, а точнее его последнего экземпляра, известного также как Osiris. Именно эта версия была обнаружена в июле этого года.

Три отдельные вредоносные кампании, в которых используется Kronos, уже действуют на территории Германии, Японии и Польши. Вся цепочка заражения начинается с фишинга, а также с наборов эксплойтов вроде RIG.

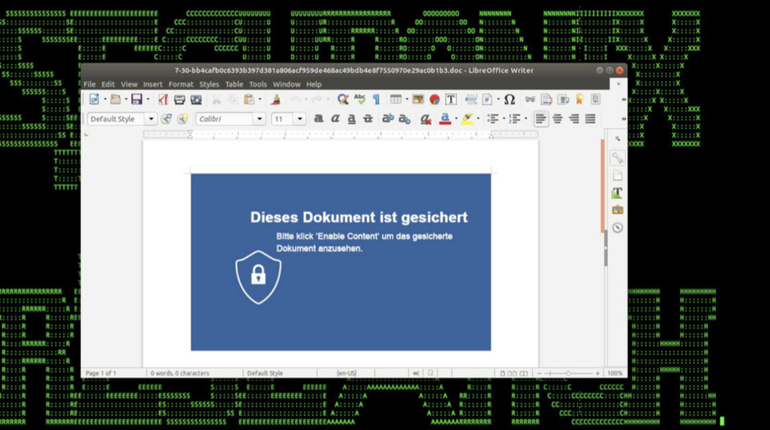
Вредоносные электронные письма содержат специально созданные документы Microsoft Word (также были замечены вложения RTF). Файлы содержат макросы, которые запускают обфусцированные VB-команды.

В ходе заражения эксплуатируется уязвимость CVE-2017-11882, которая затрагивает компонент редактора Microsoft Office Equation. Сама брешь была обнаружена в 2017 году. Если целевая система не была пропатчена, атака позволит злоумышленнику выполнить произвольный код.

Новый вариант вредоносной программы также активно использует сеть Tor, именно за ней прячется командный сервер C&C зловреда. Чтобы связаться с центром, Kronos подключается к нескольким узлам Tor, которые расположены в разных странах.

Некоторые версии также поддерживают дистанционное управление через кастомную библиотеку LibVNCServer.

После запуска в зараженной системе Kronos пытается красть данные из разных источников. Кроме этого, вредонос модифицирует реестр Windows, чтобы внедрить вредоносный код в процессы браузеров. Таким образом, при посещении банковских сайтов будет выполнена атака вида man-in-browser.

Настройки безопасности браузера Firefox также могут быть модифицированы вредоносом.

Конечная цель — получить банковские данные зараженного пользователя. Последние конфигурации вредоносного скрипта периодически подгружаются с командного сервера.

Чтобы обеспечить себе запуск на зараженной машине, зловред копирует себя в папку C: \Users\%\AppData\Roaming вместе с исполняемыми файлами Tor и вредоносными DLL. Также программа записывает себя в пункт автозапуска.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru