



Новая кампания Mongo Lock удаляет базы данных MongoDB, требуя выкуп

Новая кампания Mongo Lock удаляет базы данных MongoDB, требуя выкуп

Новая кампания Mongo Lock удаляет базы данных MongoDB, требуя выкуп

В ходе вредоносной кампании под названием Mongo Lock злоумышленники атакуют доступные удаленно и незащищенные базы данных MongoDB. Затем киберпреступники уничтожают данные и требуют выкуп за их возврат.

Это далеко не новая схема атаки, злоумышленники уже давно атакуют базы данных MongoDB. В начальной фазе атакующие ищут незащищенные серверы, используя сервисы вроде Shodan.io. После удачного подключения они могут экспортировать базы данных, удалить их, а затем оставить записку с требованиями выкупа.

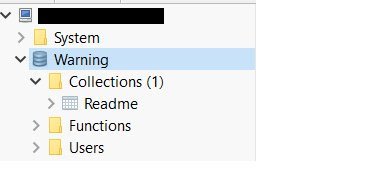
Компанию Mongo Lock обнаружил известный исследователь в области кибербезопасности Боб Дьяченко. На месте удаленной базы данных злоумышленники в этом случае оставляют новую базу под именем «Warning», внутри которой находится «Readme».

В «Readme» злоумышленники объясняют, что база данных зашифрована, и жертвам необходимо заплатить выкуп, чтобы вернуть ее. Они не оставляют никаких адресов для транзакций, а просят жертв связаться с ними с помощью электронной почты.

Несмотря на то, что в записке утверждается, что атакующие экспортируют базу перед ее удалением, неизвестно, правда ли это. Вполне может статься, что это просто блеф, и никакую базу вам не вернут, так как она безвозвратно удалена.

Эксперту удалось узнать адрес, на который пострадавшие пользователи выплачивают выкуп вымогателям — 3FAVraz3ovC1pz4frGRH6XXCuqPSWeh3UH. В общей сложности на этот кошелек упало 1,8 биткоинов — чуть более 11 000 долларов США по текущему курсу.

По словам Дьяченко, киберпреступники используют скрипт для автоматизации процесса получения доступа к базам данных MongoDB. Однако специалисту удалось обнаружить, что этот скрипт не всегда отрабатывает так, как положено. В некоторых случаях у пользователей все еще был доступ к своим базам, хотя записка о выкупе тоже присутствовала.

Кстати, именно небезопасно настроенный сервер MongoDB послужил причиной утечки около 445 миллионов записей, принадлежащих клиентам швейцарской компании Veeam.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru