



Хакер проэксплойтил онлайн-казино DEOSGames на $23 640

Хакер проэксплойтил онлайн-казино DEOSGames на $23 640

Хакер проэксплойтил онлайн-казино DEOSGames на $23 640

Онлайн-платформа DEOSGames, ориентированная на ставки и игры, сообщила о кибермошенниках, которым удалось похитить почти $24 000. Благодаря нащупанной уязвимости некому злоумышленнику удалось 24 раза подряд сорвать джекпот.

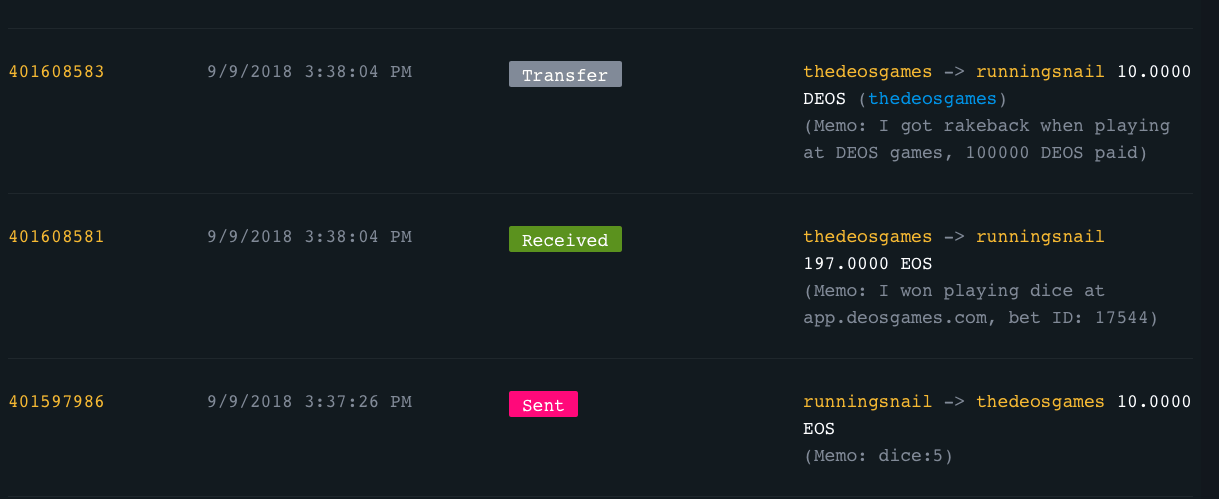
В итоге аккаунт с именем «runningsnail» покинул платформу с общим выигрышем в размере 4 728 EOS (эта сумма эквивалентна $23 640). Эта учетная запись была создана всего лишь за день до начала вредоносной кампании.

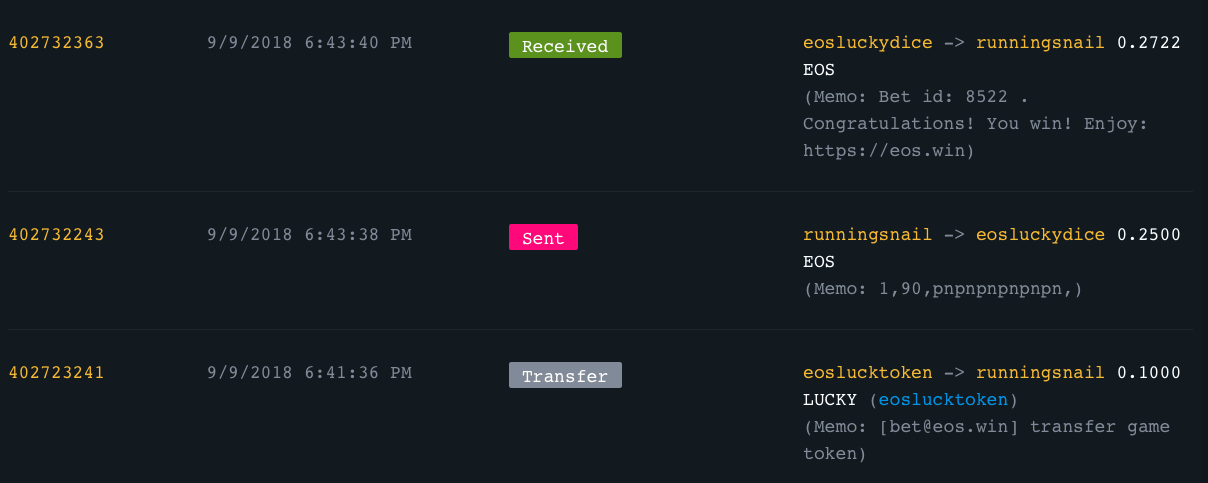
Отследив транзакции через проводник блокчейна EOS, можно увидеть, что джекпот в размере почти 1000 долларов США регулярно выпадал аккаунту с именем «runningsnail».

Все говорит о том, что подобные «выигрыши» происходили автоматически — джекпот оплачивался в среднем за 30 секунд. Сообщается, что «runningsnail» оставил большую часть своего выигрыша. Также есть сообщения о том, что злоумышленник уже выбирает себе новую цель.

DEOSGames уже подтвердила факт наличия эксплойта через свои официальные каналы связи.

«Вчера нас атаковали с помощью эксплойта. Это был хороший урок, который позволил нам улучшить безопасность наших активов», — говорится в уведомлении онлайн-платформы.

Напомним, что в этом месяце Bittrex, одна из крупнейших криптовалютных бирж, убрала Bitcoin Gold (BTG) со своей платформы. Причиной такому решению послужил отказ BTG покрыть половину убытков, которые понесла Bittrex в ходе сложной кибератаки, которая произошла в начале этого года.

Рекламный PDF-ридер из Google Play обманул защиту Android и Samsung

Официальный магазин приложений — это всё-таки не стерильная операционная. Автор Android Police Фейт Леру рассказала, как установленный из Google Play PDF-ридер начал показывать на смартфоне его матери назойливое уведомление и рекламу, которые невозможно было просто смахнуть.

Баннер настойчиво предлагал перейти по ссылке и установить некое дополнение для полной защиты данных. 

Выглядело это настолько убедительно, насколько обычно выглядят попытки завести пользователя туда, куда ему точно не надо.

Самое неприятное: Google Play Protect и встроенная защита приложений Samsung проверили смартфон и ничего подозрительного не обнаружили. Автор удалил программу вручную и посоветовал отправить жалобу в Google Play.

При этом достоверно установить вредоносную функциональность приложения она не смогла, речь идёт о подозрительном поведении с признаками рекламного софта, а не о подтверждённом банковском трояне.

Случай далеко не уникальный. По данным Malwarebytes, в 2025 году Google удалила из магазина 77 вредоносных приложений, суммарно набравших не менее 19 млн установок. Часто зловреды притворяются PDF-ридерами, клавиатурами, фоторедакторами, трекерами здоровья, ускорителями батареи и чистильщиками памяти.

Перед установкой стоит проверить разработчика, отзывы, историю обновлений и запрашиваемые разрешения. А если безобидный просмотрщик документов внезапно требует доступ к СМС, уведомлениям или специальным возможностям Android, лучше таким софтом не пользоваться.

RSS: Новости на портале Anti-Malware.ru