



Хакер проэксплойтил онлайн-казино DEOSGames на $23 640

Хакер проэксплойтил онлайн-казино DEOSGames на $23 640

Хакер проэксплойтил онлайн-казино DEOSGames на $23 640

Онлайн-платформа DEOSGames, ориентированная на ставки и игры, сообщила о кибермошенниках, которым удалось похитить почти $24 000. Благодаря нащупанной уязвимости некому злоумышленнику удалось 24 раза подряд сорвать джекпот.

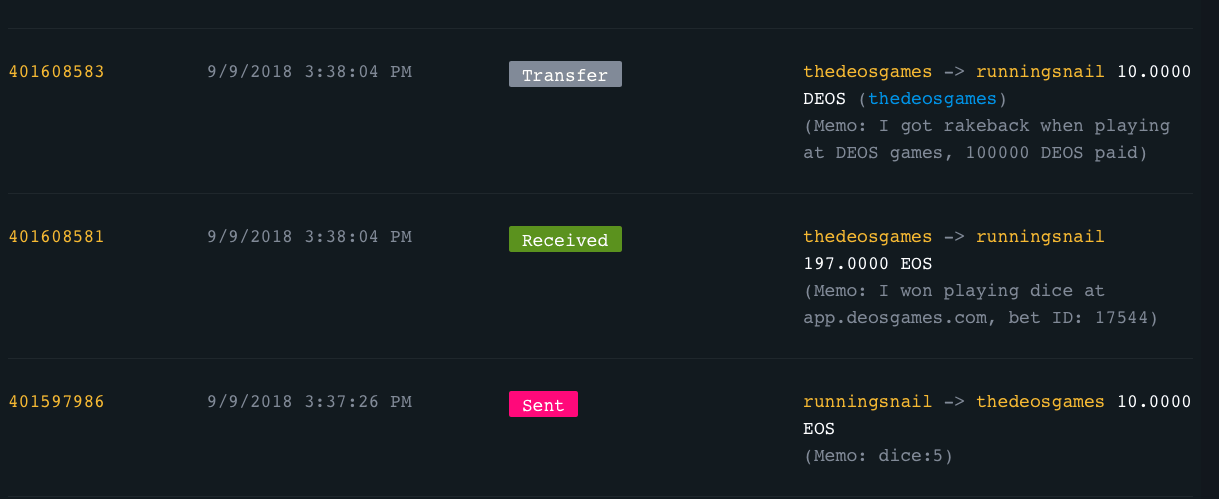
В итоге аккаунт с именем «runningsnail» покинул платформу с общим выигрышем в размере 4 728 EOS (эта сумма эквивалентна $23 640). Эта учетная запись была создана всего лишь за день до начала вредоносной кампании.

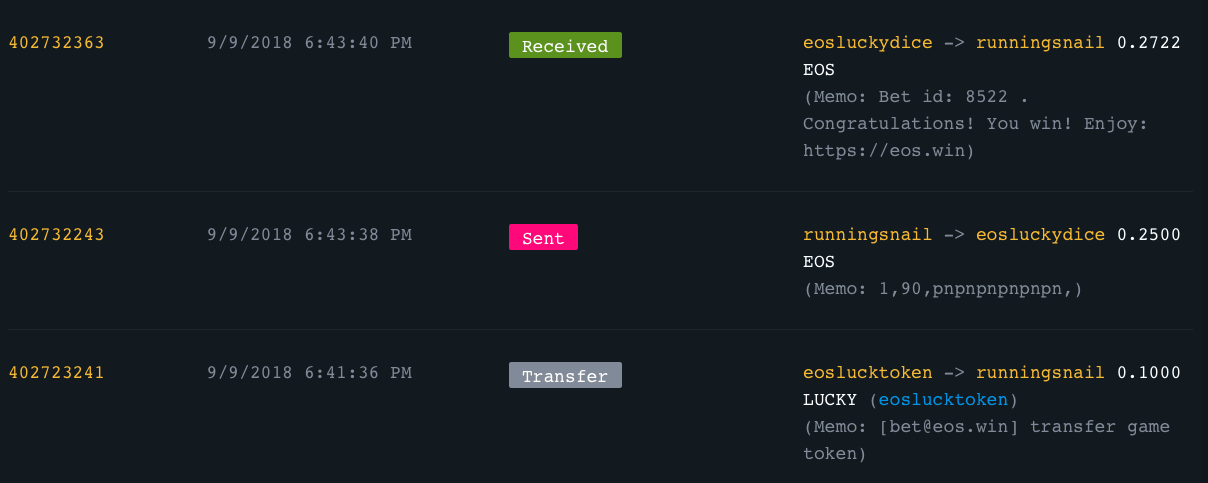
Отследив транзакции через проводник блокчейна EOS, можно увидеть, что джекпот в размере почти 1000 долларов США регулярно выпадал аккаунту с именем «runningsnail».

Все говорит о том, что подобные «выигрыши» происходили автоматически — джекпот оплачивался в среднем за 30 секунд. Сообщается, что «runningsnail» оставил большую часть своего выигрыша. Также есть сообщения о том, что злоумышленник уже выбирает себе новую цель.

DEOSGames уже подтвердила факт наличия эксплойта через свои официальные каналы связи.

«Вчера нас атаковали с помощью эксплойта. Это был хороший урок, который позволил нам улучшить безопасность наших активов», — говорится в уведомлении онлайн-платформы.

Напомним, что в этом месяце Bittrex, одна из крупнейших криптовалютных бирж, убрала Bitcoin Gold (BTG) со своей платформы. Причиной такому решению послужил отказ BTG покрыть половину убытков, которые понесла Bittrex в ходе сложной кибератаки, которая произошла в начале этого года.

Подпишитесь на новости

Avanpost представила систему DAG для контроля доступа к данным

Сотрудник давно сменил должность, а доступ к старым папкам остался. Рядом лежат выгрузки персональных данных и инструкция с паролями — корпоративная классика, которую никто не любит. Avanpost представила DAG — решение для контроля доступа к неструктурированным данным на файловых серверах, в облаках и корпоративных базах знаний.

Основные возможности продукта компания описывает в официальной документации.

По словам разработчика, система обнаруживает конфиденциальную информацию по содержимому файлов, показывает фактические права пользователей и выявляет нарушения политик безопасности. Задача — выяснить, кто действительно может открыть конфиденциальные документы, даже если утверждённые регламенты рисуют куда более благополучную картину.

Найти лишние права — половина дела. В DAG встроен движок бизнес-процессов: он позволяет направить запрос владельцу данных, собрать согласования, поставить задачу ИТ-службе и проконтролировать исполнение.

После корректировок повторное сканирование проверяет, что доступ действительно закрыт. Галочка в заявке сама по себе доказательством не считается.

Далее система отслеживает изменения прав и объектов, передаёт сведения о нарушениях в SIEM и SOAR и может запускать внутренние сценарии реагирования.

DAG работает самостоятельно или в связке с IDM. Интеграция позволяет учитывать должность и кадровый статус сотрудника, инициируя пересмотр доступа при переводе или увольнении.

Вендор представил две версии: для крупных корпораций с акцентом на высокие нагрузки и для среднего бизнеса — с упором на простоту интеграции. Заказчикам предлагают пилот на действующей инфраструктуре.

RSS: Новости на портале Anti-Malware.ru