



Хакер проэксплойтил онлайн-казино DEOSGames на $23 640

Хакер проэксплойтил онлайн-казино DEOSGames на $23 640

Хакер проэксплойтил онлайн-казино DEOSGames на $23 640

Онлайн-платформа DEOSGames, ориентированная на ставки и игры, сообщила о кибермошенниках, которым удалось похитить почти $24 000. Благодаря нащупанной уязвимости некому злоумышленнику удалось 24 раза подряд сорвать джекпот.

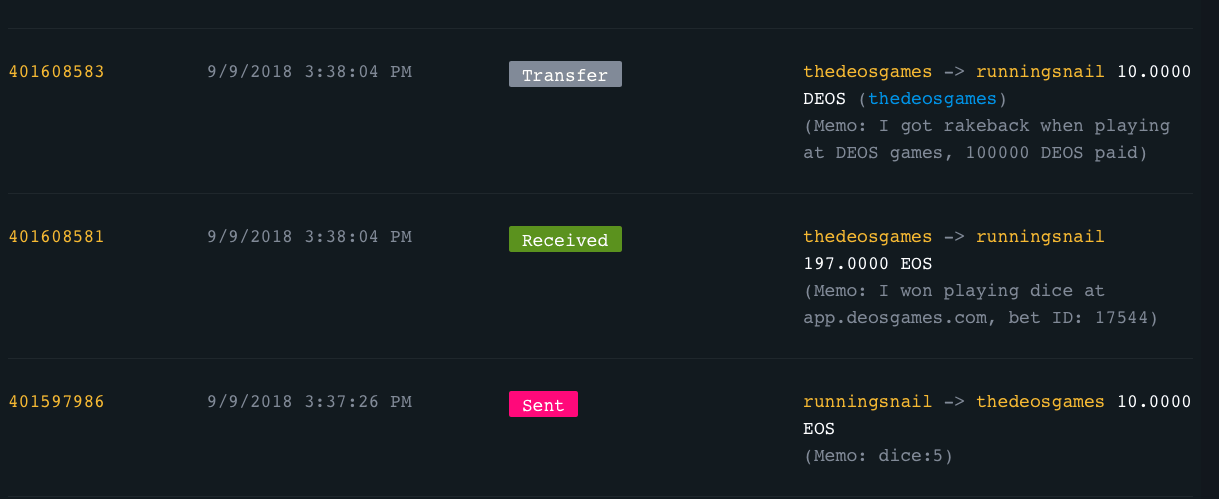
В итоге аккаунт с именем «runningsnail» покинул платформу с общим выигрышем в размере 4 728 EOS (эта сумма эквивалентна $23 640). Эта учетная запись была создана всего лишь за день до начала вредоносной кампании.

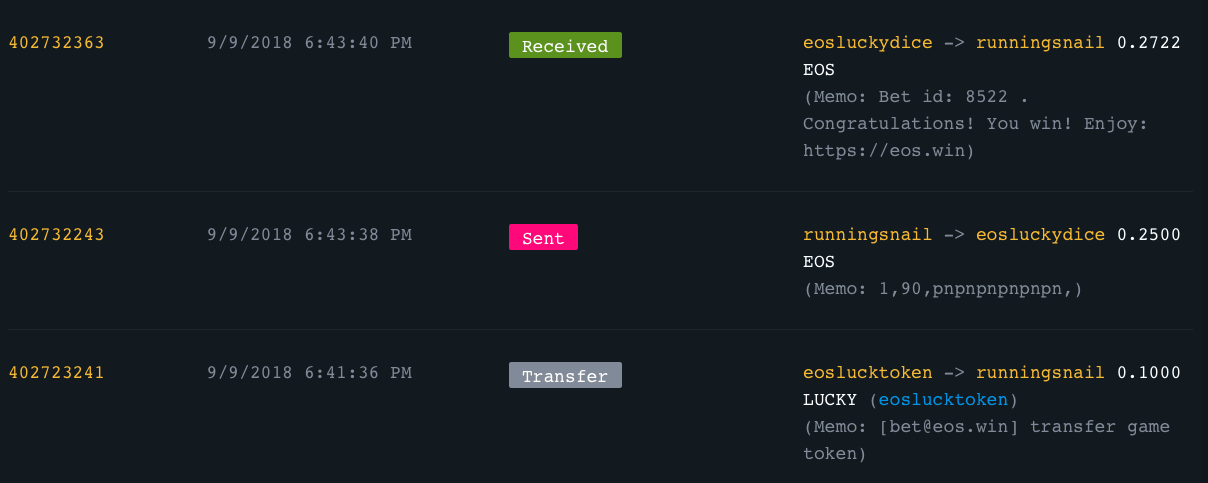
Отследив транзакции через проводник блокчейна EOS, можно увидеть, что джекпот в размере почти 1000 долларов США регулярно выпадал аккаунту с именем «runningsnail».

Все говорит о том, что подобные «выигрыши» происходили автоматически — джекпот оплачивался в среднем за 30 секунд. Сообщается, что «runningsnail» оставил большую часть своего выигрыша. Также есть сообщения о том, что злоумышленник уже выбирает себе новую цель.

DEOSGames уже подтвердила факт наличия эксплойта через свои официальные каналы связи.

«Вчера нас атаковали с помощью эксплойта. Это был хороший урок, который позволил нам улучшить безопасность наших активов», — говорится в уведомлении онлайн-платформы.

Напомним, что в этом месяце Bittrex, одна из крупнейших криптовалютных бирж, убрала Bitcoin Gold (BTG) со своей платформы. Причиной такому решению послужил отказ BTG покрыть половину убытков, которые понесла Bittrex в ходе сложной кибератаки, которая произошла в начале этого года.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru