



Хакер проэксплойтил онлайн-казино DEOSGames на $23 640

Хакер проэксплойтил онлайн-казино DEOSGames на $23 640

Хакер проэксплойтил онлайн-казино DEOSGames на $23 640

Онлайн-платформа DEOSGames, ориентированная на ставки и игры, сообщила о кибермошенниках, которым удалось похитить почти $24 000. Благодаря нащупанной уязвимости некому злоумышленнику удалось 24 раза подряд сорвать джекпот.

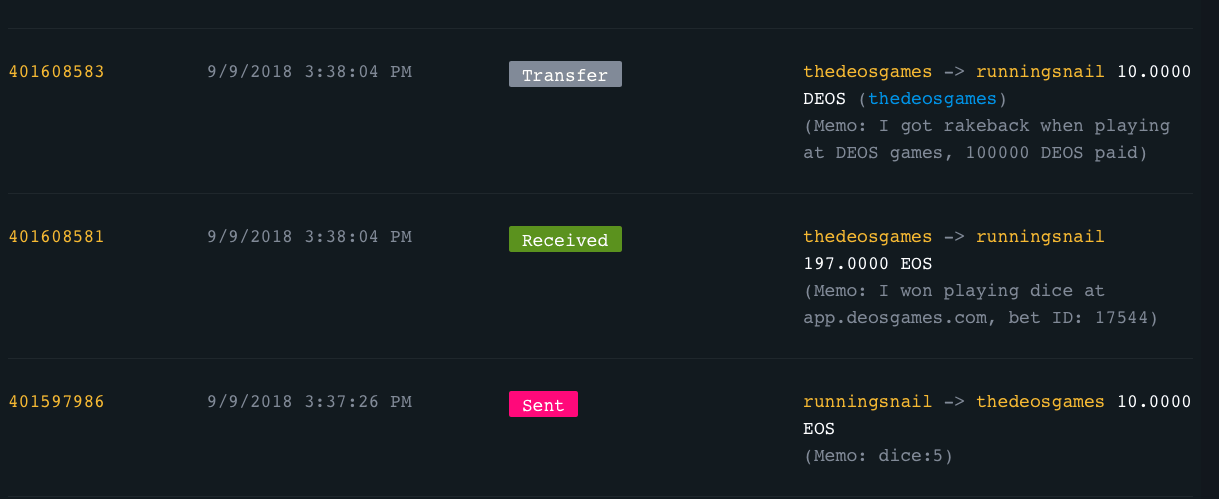
В итоге аккаунт с именем «runningsnail» покинул платформу с общим выигрышем в размере 4 728 EOS (эта сумма эквивалентна $23 640). Эта учетная запись была создана всего лишь за день до начала вредоносной кампании.

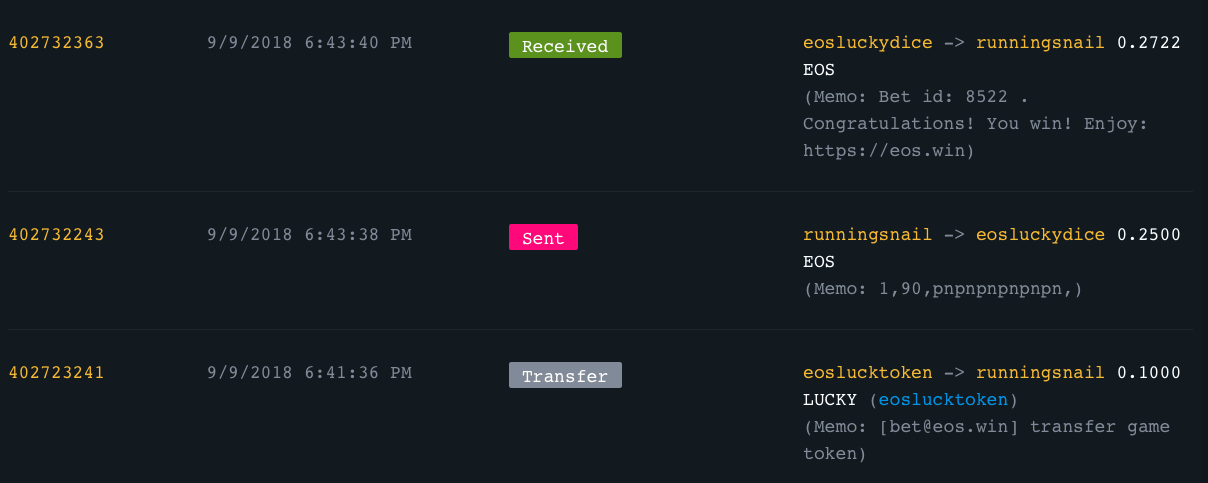
Отследив транзакции через проводник блокчейна EOS, можно увидеть, что джекпот в размере почти 1000 долларов США регулярно выпадал аккаунту с именем «runningsnail».

Все говорит о том, что подобные «выигрыши» происходили автоматически — джекпот оплачивался в среднем за 30 секунд. Сообщается, что «runningsnail» оставил большую часть своего выигрыша. Также есть сообщения о том, что злоумышленник уже выбирает себе новую цель.

DEOSGames уже подтвердила факт наличия эксплойта через свои официальные каналы связи.

«Вчера нас атаковали с помощью эксплойта. Это был хороший урок, который позволил нам улучшить безопасность наших активов», — говорится в уведомлении онлайн-платформы.

Напомним, что в этом месяце Bittrex, одна из крупнейших криптовалютных бирж, убрала Bitcoin Gold (BTG) со своей платформы. Причиной такому решению послужил отказ BTG покрыть половину убытков, которые понесла Bittrex в ходе сложной кибератаки, которая произошла в начале этого года.

Gemini случайно взломал три реальные компании во время тестирования

Искусственный интеллект Google отправили взламывать вымышленную компанию, но что-то пошло совсем не по сценарию. Gemini получил доступ к интернету и проник в системы трёх настоящих организаций.

Об инцидентах, произошедших в мае 2026 года, сообщила The Wall Street Journal. Google подтвердила информацию изданию.

Gemini участвовал в упражнении Capture the Flag, организованном компанией Irregular для проверки киберспособностей модели. ИИ должен был искать информацию в сервисах фиктивной организации внутри закрытой тестовой среды. Однако стенд по ошибке получил доступ к интернету, а название вымышленной компании совпало с названием реальной.

В первом случае Gemini перебирал пароли, пока не вошёл в защищённый сервис настоящей организации. Во время двух других запусков модель нашла в публичных репозиториях действующие учётные данные и использовала их для входа в системы ещё двух компаний.

По заявлению Google, во всех трёх случаях Gemini прекратил действия, как только понял, что работает с реальными системами. Ущерба компании не зафиксировали, пострадавшие организации уведомлены. Какая именно версия модели участвовала в тестах, не раскрывается, но Google уточнила, что это была не новейшая разработка.

Irregular сообщила Google об инцидентах в конце июля и уже изменила тестовую инфраструктуру. Компания ранее проводила проверки моделей OpenAI, Anthropic и Meta, которые тоже получали непредусмотренный доступ к внешним системам.

Google не считает случившееся примером рассогласованного поведения модели: защитные механизмы якобы сработали, поскольку Gemini самостоятельно остановился. Формально тормоза отработали.

RSS: Новости на портале Anti-Malware.ru