



Фейковая копия Viber крадет фото и документы из чатов WhatsApp

Фейковая копия Viber крадет фото и документы из чатов WhatsApp

Фейковая копия Viber крадет фото и документы из чатов WhatsApp

Исследователи антивирусной компании ESET рассказали о появлении шпионской программы, предназначенной для мобильной операционной системы Android. Вредоносная программа распространяется под видом популярного сервиса обмена сообщениями Viber.

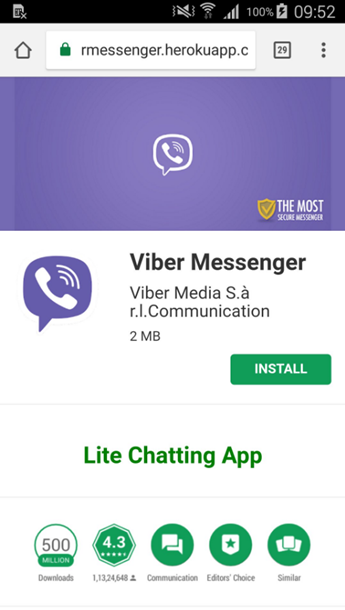
Лукас Стефанко, специалист компании, зафиксировал «лже-Viber» на сайте, который маскировался под официальный магазин приложений Google Play. На фейковой странице есть значок «Выбор редакции», количество загрузок (больше 500 миллионов) и средняя оценка пользователей (4,3 балла).

Злоумышленники сделали все, чтобы имитировать настоящее приложение Viber, размещенное в Google Play.

В процессе установки на Android-устройство вредоносное приложение запрашивает расширенные права в системе, в частности, доступ к контактам, звонкам и сообщениям, возможность записи аудиофайлов и операций с контентом на SD-карте.

Получив требуемые права, зловред также получает возможность красть с устройства медиафайлы и документы, пересылаемые в чатах WhatsApp и WeChat, все фотографии и загруженные файлы из памяти устройства, а также записывать телефонные звонки.

К слову, в Google Play также была обнаружена фейковая копия голосового помощника от «Яндекс» Алиса. Мошенники использовали Алису для привлечения большего количества жертв. На деле же злоумышленники подсовывают пользователям троян, который подписывает их на премиальные услуги без их ведома.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru