



Фейковая копия Viber крадет фото и документы из чатов WhatsApp

Фейковая копия Viber крадет фото и документы из чатов WhatsApp

Фейковая копия Viber крадет фото и документы из чатов WhatsApp

Исследователи антивирусной компании ESET рассказали о появлении шпионской программы, предназначенной для мобильной операционной системы Android. Вредоносная программа распространяется под видом популярного сервиса обмена сообщениями Viber.

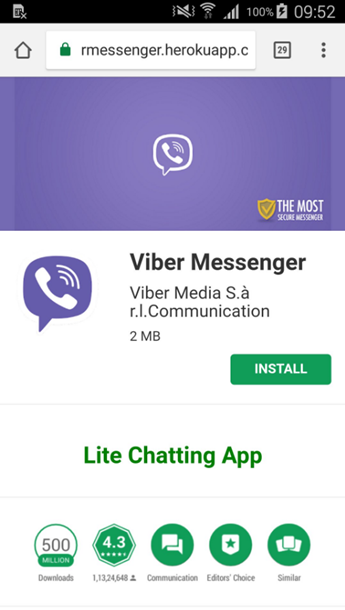
Лукас Стефанко, специалист компании, зафиксировал «лже-Viber» на сайте, который маскировался под официальный магазин приложений Google Play. На фейковой странице есть значок «Выбор редакции», количество загрузок (больше 500 миллионов) и средняя оценка пользователей (4,3 балла).

Злоумышленники сделали все, чтобы имитировать настоящее приложение Viber, размещенное в Google Play.

В процессе установки на Android-устройство вредоносное приложение запрашивает расширенные права в системе, в частности, доступ к контактам, звонкам и сообщениям, возможность записи аудиофайлов и операций с контентом на SD-карте.

Получив требуемые права, зловред также получает возможность красть с устройства медиафайлы и документы, пересылаемые в чатах WhatsApp и WeChat, все фотографии и загруженные файлы из памяти устройства, а также записывать телефонные звонки.

К слову, в Google Play также была обнаружена фейковая копия голосового помощника от «Яндекс» Алиса. Мошенники использовали Алису для привлечения большего количества жертв. На деле же злоумышленники подсовывают пользователям троян, который подписывает их на премиальные услуги без их ведома.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru