



После обновления Avast пользователи не могут просматривать сайты

После обновления Avast пользователи не могут просматривать сайты

После обновления Avast пользователи не могут просматривать сайты

На днях пользователи антивируса от компании Avast сообщили о проблемах с подключением к интернету после обновления программы. Также было установлено, что Avast конфликтует с программой Malwarebytes, установленной в той же системе. Чтобы избежать конфликта Avast и Malwarebytes, вам придется отключить модуль защиты одной из этих программ.

Пользователи жалуются на версию Avast 18.6.2349, в частности, были сообщения о том, что после обновления невозможно просматривать веб-сайты.

Сообщалось, что команда ping походит без проблем, однако в браузере невозможно зайти на какой-либо сайт.

Опытным путем был найден виновник — компонент Avast WebShield, защищающий пользователей от вредоносных сайтов и скриптов. После его отключения пользователи вновь смогли просматривать сайты в Сети.

На одном из форумов технической поддержки клиентов Avast сотрудник антивирусной компании Филип Браун заявил, что проблема может быть вызвана неудачным обновлением, которое оставило старые драйверы в системе.

Пользователям рекомендуется выполнить чистую установку антивируса Avast, что поможет решить проблему.

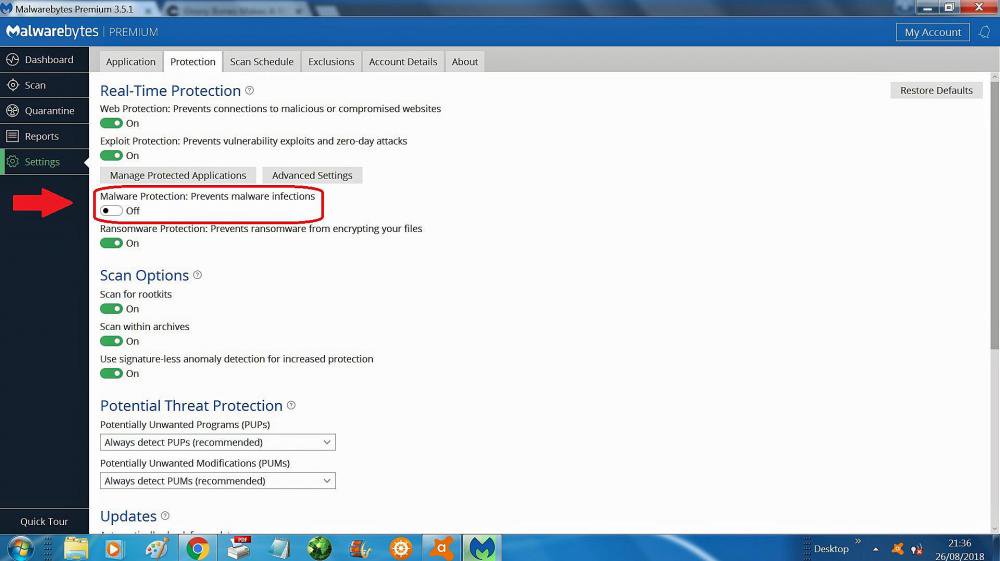
Еще одной проблемой стала несовместимость Malwarebytes и антивируса от Avast. Некоторые пользователи сообщили, что при отключении компонента Web Protection Malwarebytes сможет работать в системе.

Согласно сообщению разработчика Avast, который оставил его на форуме Malwarebytes, проблема заключается в конфликте между модулями веб-защиты двух программ.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru