



Вымогатель Барака Обамы шифрует только EXE-файлы и убивает антивирусы

Вымогатель Барака Обамы шифрует только EXE-файлы и убивает антивирусы

Вымогатель Барака Обамы шифрует только EXE-файлы и убивает антивирусы

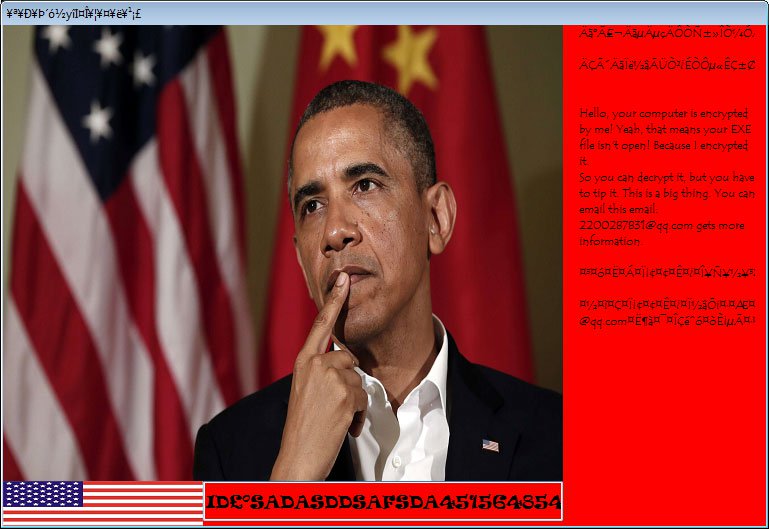
Время от времени исследователям попадаются интересные, а порой и откровенно странные, вредоносные программы. На этот раз они наткнулись на шифратор, который охотится только за EXE-файлами. После удачной операции шифрования вредонос отображает пользователю экс-президента США Барака Обаму.

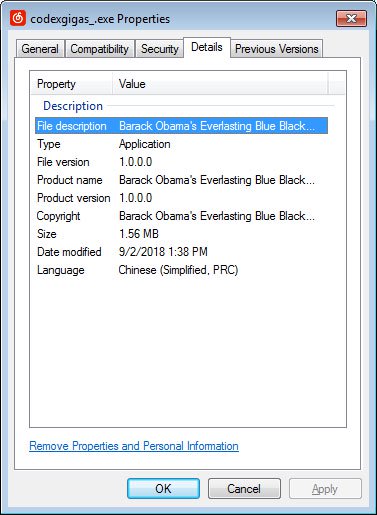
Впервые о вымогателе упомянула команда MalwareHunterTeam у себя в Twitter. Эксперты отметили интересную особенность — в описании файла значилось «Barack Obama's Everlasting Blue Blackmail Virus» («Вечный вирус-вымогатель Барака Обамы»).


После запуска «вирус Обамы» пытается завершить процессы антивирусных программ, среди которых решения от «Лаборатории Касперского», McAfee и Rising Antivirus. Для этого зловред использует следующие команды:

taskkill /f /im kavsvc.exe
taskkill /f /im KVXP.kxp
taskkill /f /im Rav.exe
taskkill /f /im Ravmon.exe
taskkill /f /im Mcshield.exe
taskkill /f /im VsTskMgr.exe

Затем вымогатель ищет файлы с расширением .exe, пытаясь зашифровать их. Причем шифруются даже те исполняемые файлы, которые находятся в папке Windows. Другие шифровальщики обычно избегают трогать эту папку, так как есть опасность привести к неработоспособности системы.

Также «вымогатель Обамы» модифицирует ключи реестра, которые связаны с .exe-файлами.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru