



Хакеры переименовали Нью-Йорк в Jewtropolis

Хакеры переименовали Нью-Йорк в Jewtropolis

Хакеры переименовали Нью-Йорк в Jewtropolis

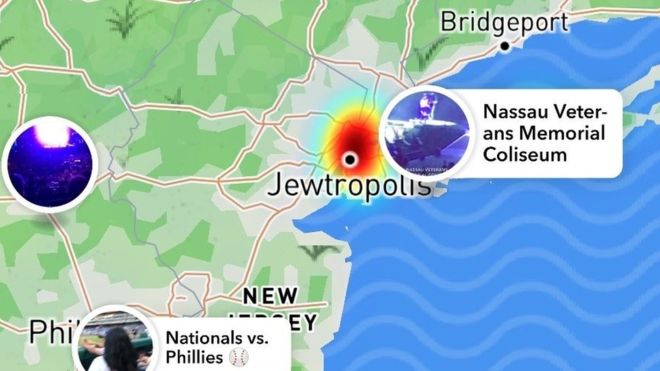
На какое-то время Нью-Йорк был переименован в «Jewtropolis» на картах сервиса, который использует Snapchat и другие социальные платформы. Компания назвала это «вандализмом», заявив, что работает с Mapbox над немедленным устранением недоразумения.

В своем заявлении Snapchat уточнил, что эта форма дефейса носит оскорбительный характер (в названии четко прослеживается параллель с одной этнической группой).

В Mapbox также считают, что это хейтспич. При этом представители отметили, что им удалось устранить проблему в течение часа.

«Наши сотрудники быстро удалили оскорбительную информацию», — пишет компания в блоге.

Также компании добавили, что пока не удалось установить, кто именно стоит за дефейсом, однако известно, что то же лицо (или группа лиц) пыталось внести и другие изменения похожего характера, но они не увенчались успехом.

ИИ-система компании каждый день обрабатывает более 7 000 изменений, вносимых в карты. Далее эти изменения отправляются на проверку человеку. В компании это неразумение объяснили «человеческим фактором», который привел к ошибке на этапе ручной проверки внесенных изменений.

Первым о проблеме сообщил некий пользователь через Twitter. Он приложил скриншот измененного названия города, который можно посмотреть ниже:

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru