



Новая атака на кошелек Макафи заставила разработчиков принять правду

Новая атака на кошелек Макафи заставила разработчиков принять правду

Новая атака на кошелек Макафи заставила разработчиков принять правду

Под давлением неопровержимых доказательств со стороны экспертов в области безопасности разработчики криптовалютного кошелька Bitfi наконец признали, что заявления о его «неприступности» преувеличены. Напомним, что Bitfi — детище Джона Макафи, который даже пообещал награду в $250 000 тому, кот взломает его криптокошелек.

В середине августа Билл Пауэл и Эндрю Тирни (также известный как Cybergibbons) из Pen Test Partners указали на множественные уязвимости в устройстве.

Далее уже подключились другие исследователи, публикую свои достижения в Сети. Некоторым успешно удался обратный инжиниринг, кто-то воспроизвел видео с участием Джона Макафи на устройстве. Некоторым даже удалось запустить на Bitfi игру DOOM.

До этого момента разработчики Bitfi стояли на своем, отказываясь принять факты, — кошелек невозможно взломать. Однако последней каплей стал недавно опубликованный метод атаки, продемонстрированный экспертами вчера.

Салим Рашид, 15-летний подросток, в опубликованном в Twitter видеоролике показывает, насколько уязвим криптокошелек Макафи. В частности, Рашиду удалось заставить кошелек выдать генерируемую пользователем фразу и ее значение «соли» (salt value) — это как раз два элемента, необходимые для создания закрытого ключа, который защищает средства пользователя.

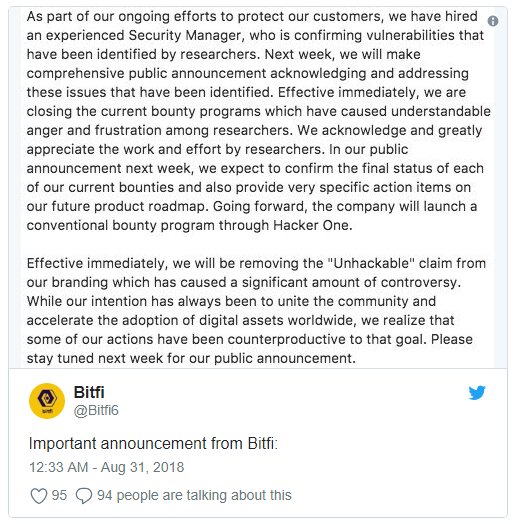
Спустя некоторое время после публикации этой концепции взлома официальный Twitter-аккаунт Bitfi опубликовал заявление, в котором утверждается, что компания наняла опытного эксперта в области безопасности. Именно этот эксперт подтвердил наличие уязвимостей, выявленных другими исследователями.

Теперь предложение награды в $250 000 отозвано, а разработчики Bitfi планируют реализовать стандартную программу поиска уязвимостей через платформу Hacker One.

Напомним, что в начале августа также стало известно, что криптовалютный кошелек Bitfi передает данные в Китай. К такому выводу пришли изучившие его специалисты в области кибербезопасности.

Позже сам Макафи в интервью признал, что назвать криптокошелек неприступным было неразумно, но маркетинг оправдывает и такие заявления.

Подпишитесь на новости

Npm-пакет с сюрпризом: разработчиков подписывают на спам в WhatsApp

Хотели собрать бота для WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), а помогли накрутить аудиторию чужого канала. Исследователи из OX Security обнаружили 101 вредоносный npm-пакет в кампании PhantomSub. Они используют подключённые WhatsApp-аккаунты для подписки на каналы без согласия владельцев.

Пакеты маскируются под модификации Baileys — открытой библиотеки для автоматизации WhatsApp, говорится в исследовании OX Security.

Среди обнаруженных названий можно найти ourin-baileys, neuralwhatsapp и @nexustechpro/baileys. Скрытая логика работает через аутентифицированную сессию: одного скачивания пакета для подписки недостаточно.

Совокупно пакеты скачали около 490 тысяч раз, из них 116 тысяч — за последние 30 дней. Но стоит уточнить, что это число загрузок, а не подтверждённых жертв. На 28 сентября из npm удалили лишь 16 пакетов.

Исследователи выделили три основных способа хранения списка каналов: загрузка с GitHub, открытый текст внутри кода и закодированные идентификаторы. В первом случае организаторы могут менять цели без выпуска новой версии пакета.

Зачем весь этот цирк? Для убедительной витрины. Каналы торгуют ботами, игровыми ресурсами, аккаунтами и услугами продвижения. Накрученные подписчики создают видимость популярности, а отключённые уведомления помогают скрывать нежелательные подписки.

Разные пакеты используют одинаковые каналы и списки — значит, аудитория от нескольких независимых библиотек может стекаться к одним получателям.

OX Security рекомендует проверить зависимости и подписки WhatsApp, заблокировать подозрительные каналы и не подключать личный аккаунт к сомнительным пакетам.

RSS: Новости на портале Anti-Malware.ru