



Новая атака на кошелек Макафи заставила разработчиков принять правду

Новая атака на кошелек Макафи заставила разработчиков принять правду

Новая атака на кошелек Макафи заставила разработчиков принять правду

Под давлением неопровержимых доказательств со стороны экспертов в области безопасности разработчики криптовалютного кошелька Bitfi наконец признали, что заявления о его «неприступности» преувеличены. Напомним, что Bitfi — детище Джона Макафи, который даже пообещал награду в $250 000 тому, кот взломает его криптокошелек.

В середине августа Билл Пауэл и Эндрю Тирни (также известный как Cybergibbons) из Pen Test Partners указали на множественные уязвимости в устройстве.

Далее уже подключились другие исследователи, публикую свои достижения в Сети. Некоторым успешно удался обратный инжиниринг, кто-то воспроизвел видео с участием Джона Макафи на устройстве. Некоторым даже удалось запустить на Bitfi игру DOOM.

До этого момента разработчики Bitfi стояли на своем, отказываясь принять факты, — кошелек невозможно взломать. Однако последней каплей стал недавно опубликованный метод атаки, продемонстрированный экспертами вчера.

Салим Рашид, 15-летний подросток, в опубликованном в Twitter видеоролике показывает, насколько уязвим криптокошелек Макафи. В частности, Рашиду удалось заставить кошелек выдать генерируемую пользователем фразу и ее значение «соли» (salt value) — это как раз два элемента, необходимые для создания закрытого ключа, который защищает средства пользователя.

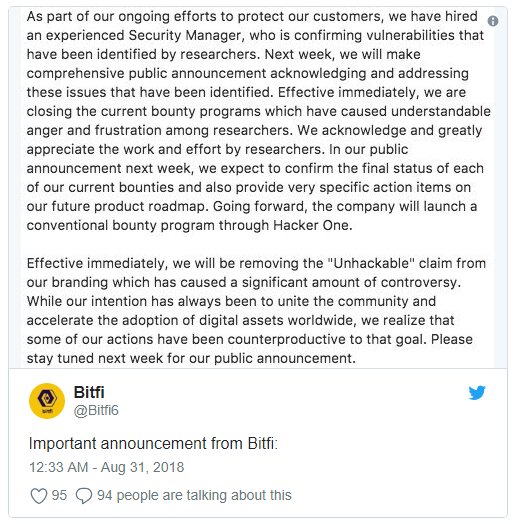
Спустя некоторое время после публикации этой концепции взлома официальный Twitter-аккаунт Bitfi опубликовал заявление, в котором утверждается, что компания наняла опытного эксперта в области безопасности. Именно этот эксперт подтвердил наличие уязвимостей, выявленных другими исследователями.

Теперь предложение награды в $250 000 отозвано, а разработчики Bitfi планируют реализовать стандартную программу поиска уязвимостей через платформу Hacker One.

Напомним, что в начале августа также стало известно, что криптовалютный кошелек Bitfi передает данные в Китай. К такому выводу пришли изучившие его специалисты в области кибербезопасности.

Позже сам Макафи в интервью признал, что назвать криптокошелек неприступным было неразумно, но маркетинг оправдывает и такие заявления.

Подпишитесь на новости

PS5 вскрыли через браузер: эксплойт Relapse появился на GitHub

Закрытая экосистема Sony получила очередную трещину. Разработчик Натан Фарго опубликовал Relapse — открытую цепочку эксплойтов для бреши в PlayStation 5. Проект поддерживает прошивки от 7.00 до 13.60 и позволяет читать и изменять память ядра консоли. Входной дверью стал системный браузер.

Сначала Relapse использует ошибки в JavaScriptCore и механизме копирования объектов, чтобы получить доступ к памяти браузерного процесса.

Затем подключаются утечка адресов и уязвимость use-after-free в ядре: система продолжает обращаться к памяти, которую уже освободила. Результат — доступ на чтение и запись к ядру PS5.

После успешного запуска становится доступен ELF-загрузчик. Через него на консоль можно передавать пользовательские программы, инструменты отладки и другие модули. Для энтузиастов homebrew это новые возможности поработать с приставкой за пределами штатного меню.

Но превращать PS5 в полностью перепрошитую машину рано. Relapse не устанавливает альтернативную прошивку, а после перезагрузки цепочку нужно запускать заново. На версию 14.00 заявленная поддержка не распространяется.

Стабильность тоже без магии: автор предупреждает, что браузерный этап может потребовать нескольких попыток, а эксплуатация ядра закончиться зависанием или аварийным сбоем консоли. Возможны потеря данных и блокировка аккаунта.

Исходники открыты, а сам разработчик позиционирует Relapse как инструмент для исследований на собственных устройствах, а не как приглашение к пиратству.

RSS: Новости на портале Anti-Malware.ru