



Трамп обвиняет китайскую компанию во взломе переписки Хиллари Клинтон

Трамп обвиняет китайскую компанию во взломе переписки Хиллари Клинтон

Трамп обвиняет китайскую компанию во взломе переписки Хиллари Клинтон

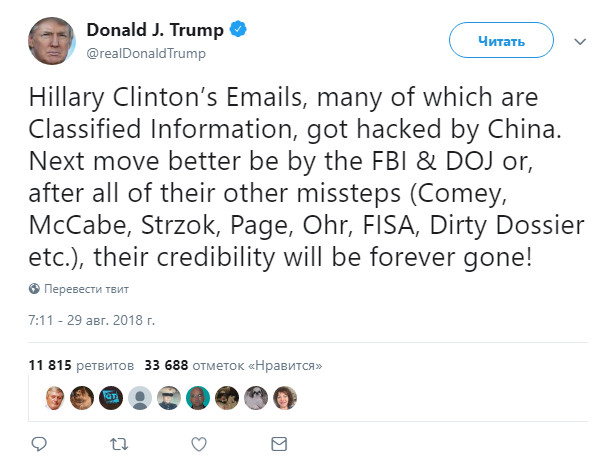
Президент США Дональд Трамп требует от ФБР разобраться с делом о взломе электронной почты Хиллари Клинтон. По сведениям, имеющимся в распоряжении Трампа, неправомерное вторжение было со стороны китайской компании, работающей в Вашингтоне.

Глава Америки сообщил обо всем классическим для себя способом — через социальную платформу Twitter.

В твите Трамп требует от ФБР немедленного расследования взлома почты Клинтон, подчеркивая, что за кибератакой стоят злоумышленники, связанные с китайским правительством.

Оказалось, что информация о китайских хакерах поступила через разведывательные службы США. Там считают, что киберпреступники использовали специально созданную вредоносную программу, которая осуществляла автоматическую передачу всей электронной переписки Клинтон в руки своих авторов.

Удивительно, но спецслужбы подчеркнули, что связи с Россией в этом случае не наблюдается никакой. Они же наверняка очень тщательно ее искали, но найти так и не смогли.

Теперь ФБР ничего не остается, кроме как заняться расследованием, по результатам которого, видимо, будут предприняты дальнейшие шаги и санкции в отношении провинившейся компании (если ее вина будет доказан).

Подпишитесь на новости

В России ограничивают целые сети хостингов: соединение есть, данные не идут

Российские пользователи могут сталкиваться с ограничениями доступа не к отдельным сайтам, а к сетям зарубежных хостинг-провайдеров. К такому выводу пришёл автор под ником msinakaev: он проверил 435 тестовых точек у 154 компаний. Характерный симптом — соединение устанавливается, передаёт немного данных и зависает.

Методику и результаты автор опубликовал на Хабре. Сначала исследователь проверил доступность файлов из Европы, затем повторил тесты из России.

Через домашнее подключение загрузка прошла у 87% точек. Зависшие адреса, по его подсчётам, сгруппировались в 14 сетей, включая OVH, Hetzner, DigitalOcean, Vultr и Scaleway.


Стоит отметить, что небольшой хостинг может арендовать инфраструктуру крупного провайдера и попадать под ограничения вместе с его сетью. У одного бренда разные площадки поэтому могут работать по-разному.


Дополнительные эксперименты привели автора к выводу, что порог зависит от количества пакетов в TCP-соединении, а не от фиксированного объёма данных. После его достижения обмен зависал в обе стороны. Проверенные UDP-подключения в этих опытах продолжали работать.


Исследователь связывает поведение с ТСПУ, но доступа к оборудованию и правилам фильтрации у него нет.

Тем не менее масштаб выводов стоит держать в узде: основные замеры сделаны 5-6 ноября одним человеком на двух подключениях в одном городе, МТС проверялся на небольшой выборке. AWS и Azure в исследование не вошли.

RSS: Новости на портале Anti-Malware.ru