



Firefox Nightly предупреждает об опасности TLS-сертификатов Symantec

Firefox Nightly предупреждает об опасности TLS-сертификатов Symantec

Firefox Nightly предупреждает об опасности TLS-сертификатов Symantec

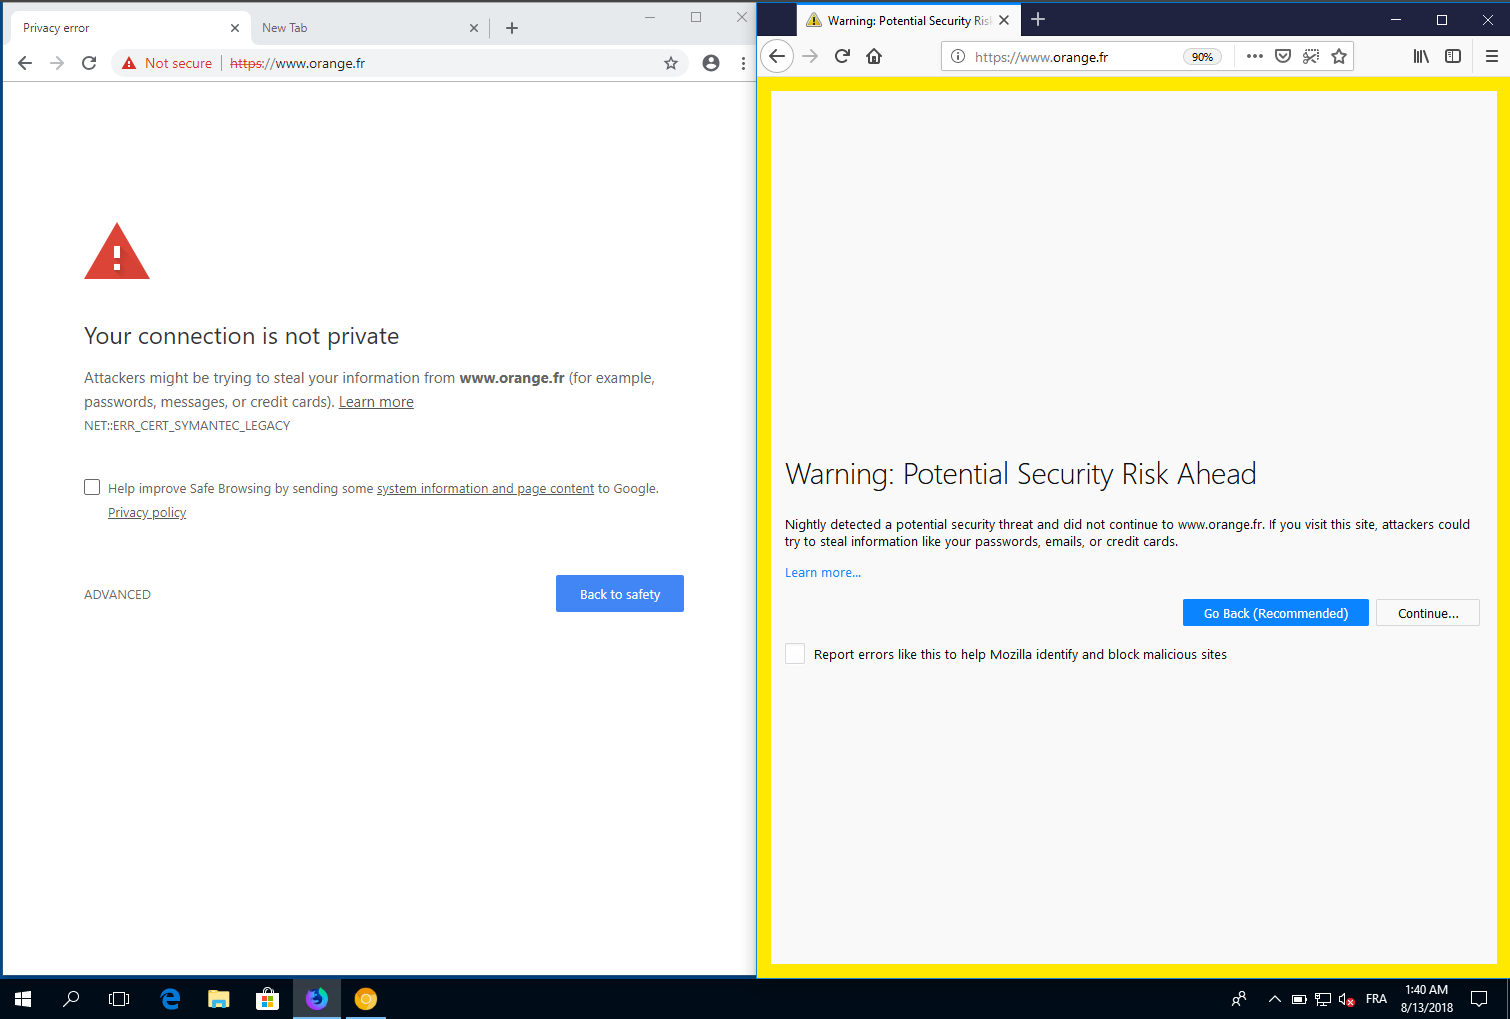
TLS-сертификаты от Symantec по-прежнему находятся в немилости, многие разработчики софта сообщают пользователям о проблемах безопасности, связанных с ними. Например, Mozilla выпустила первую версию браузера, которая будет выводить пользователям предупреждение безопасности, если они посетят веб-страницу с сертификатом от Symantec Certificate Authority.

Эта новая политика была реализована в Firefox Nightly 63, бета-версия этого браузера выйдет в начале сентября. А в стабильную версию, согласно расписанию Mozilla, Firefox Nightly 63 перейдет уже 23 октября.

Похожее решение реализована также корпорация Google в своем Chrome 70 Canary. Эта версия попала в руки разработчиков еще 20 июля. Запуск бета-версии планируется на 13 сентября, а стабильной — на 16 октября.

Проблема с сертификатами от Symantec длится уже достаточно давно. Связана она с многочисленными ошибочно выданными сертификатами, в том числе для таких доменов как example.com и test.com. И это был уже не первый случай в истории компании.

После раскрытия этой информации различные корпорации стали предупреждать пользователей о возможных последствиях нахождения на страницах сайтов, использующих данные сертификаты, так как они явно могли быть скомпрометированы.

Почти год назад компания Google сообщила о планах отказаться от поддержки сертификатов Symantec в Chrome.

Администраторам сайтов, которые используют проблемные сертификаты, надлежит в срочном порядке заменить их на более легитимные. На данный момент среди крупных корпораций и сервисов, которые до сих пор не приняли меры, можно выделить следующие:

  • Официальный магазин Sony PlayStation Store.
  • Банковский сервис Navy Federal Credit Union.
  • Первый национальный банк Пенсильвании.
  • Эстонский банк LHV.

И многие другие кредитные организации в различных уголках мира.

Подпишитесь на новости

5G на словах: ФАС признала рекламу МегаФона недостоверной

МегаФон предложил абонентам включить режим 5G, но у ФАС возник вопрос: а где, собственно, сам 5G? Служба признала рекламу услуги недостоверной, на момент показа ролика коммерческого внедрения технологии в России ещё не было.

Согласно сообщению ФАС, рекламу транслировали на федеральных телеканалах с апреля по май 2026 года. Зрителей призывали активировать «5G режим» в приложении оператора.

Ведомство считает, что такая подача могла создать ложное впечатление: нажал кнопку и пользуешься связью пятого поколения. Теперь служба рассмотрит вопрос о привлечении компании к административной ответственности. О назначенном штрафе пока речи нет.

МегаФон решением удивлён. Оператор объяснил, что предлагал увеличить скорость интернета до значений, сопоставимых со скоростями в его сетях 5G.

По версии компании, реклама соответствовала сути услуги. Дальнейшие действия там определят после получения мотивировочной части решения.

Вся интрига в разнице между формулировкой «скорость как у 5G» и собственно подключением к 5G. Для рекламного ролика формулировки, возможно, выглядят близкими.

Для абонента, который ждёт новую технологию после одного нажатия, разница вполне ощутимая. ФАС такой маркетинговый разгон не оценила.

RSS: Новости на портале Anti-Malware.ru