



Firefox Nightly предупреждает об опасности TLS-сертификатов Symantec

Firefox Nightly предупреждает об опасности TLS-сертификатов Symantec

Firefox Nightly предупреждает об опасности TLS-сертификатов Symantec

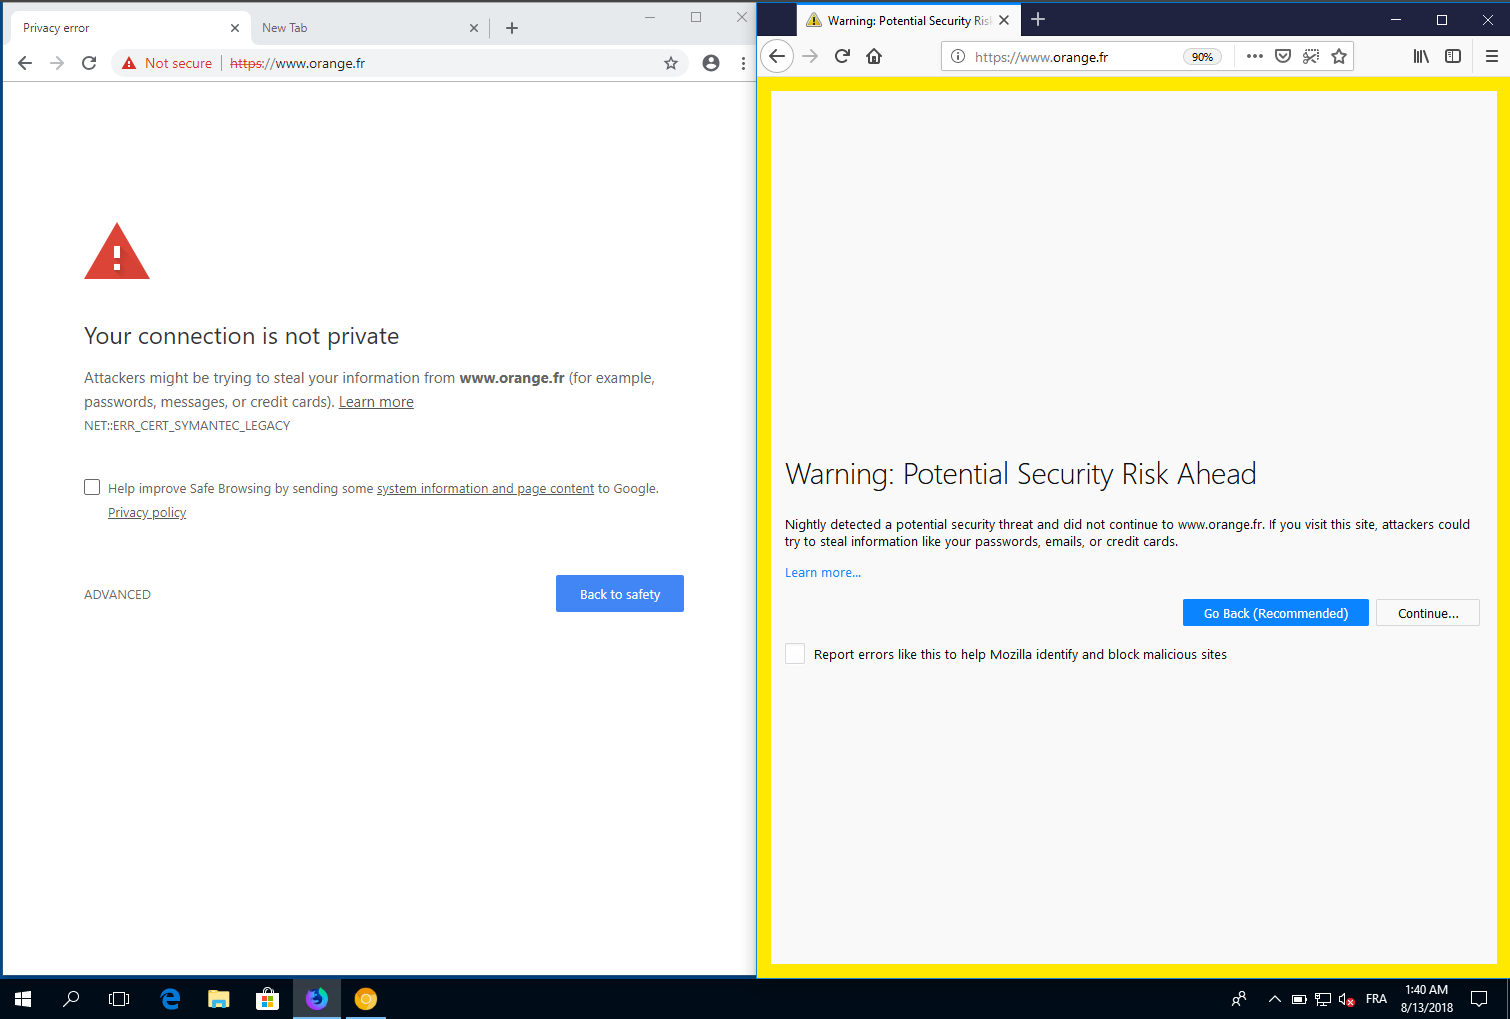
TLS-сертификаты от Symantec по-прежнему находятся в немилости, многие разработчики софта сообщают пользователям о проблемах безопасности, связанных с ними. Например, Mozilla выпустила первую версию браузера, которая будет выводить пользователям предупреждение безопасности, если они посетят веб-страницу с сертификатом от Symantec Certificate Authority.

Эта новая политика была реализована в Firefox Nightly 63, бета-версия этого браузера выйдет в начале сентября. А в стабильную версию, согласно расписанию Mozilla, Firefox Nightly 63 перейдет уже 23 октября.

Похожее решение реализована также корпорация Google в своем Chrome 70 Canary. Эта версия попала в руки разработчиков еще 20 июля. Запуск бета-версии планируется на 13 сентября, а стабильной — на 16 октября.

Проблема с сертификатами от Symantec длится уже достаточно давно. Связана она с многочисленными ошибочно выданными сертификатами, в том числе для таких доменов как example.com и test.com. И это был уже не первый случай в истории компании.

После раскрытия этой информации различные корпорации стали предупреждать пользователей о возможных последствиях нахождения на страницах сайтов, использующих данные сертификаты, так как они явно могли быть скомпрометированы.

Почти год назад компания Google сообщила о планах отказаться от поддержки сертификатов Symantec в Chrome.

Администраторам сайтов, которые используют проблемные сертификаты, надлежит в срочном порядке заменить их на более легитимные. На данный момент среди крупных корпораций и сервисов, которые до сих пор не приняли меры, можно выделить следующие:

  • Официальный магазин Sony PlayStation Store.
  • Банковский сервис Navy Federal Credit Union.
  • Первый национальный банк Пенсильвании.
  • Эстонский банк LHV.

И многие другие кредитные организации в различных уголках мира.

Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru