



Число утечек данных из медучреждений России увеличилось в два раза

Число утечек данных из медучреждений России увеличилось в два раза

Число утечек данных из медучреждений России увеличилось в два раза

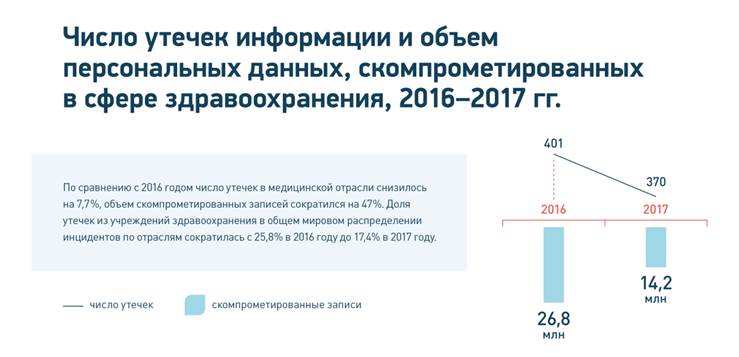
По результатам глобального исследования утечек конфиденциальной информации из медицинских учреждений, которое подготовил Аналитический центр InfoWatch, в 2017 году количество зарегистрированных в мире утечек персональных данных сократилось за год на 7,7% до 370 случаев.

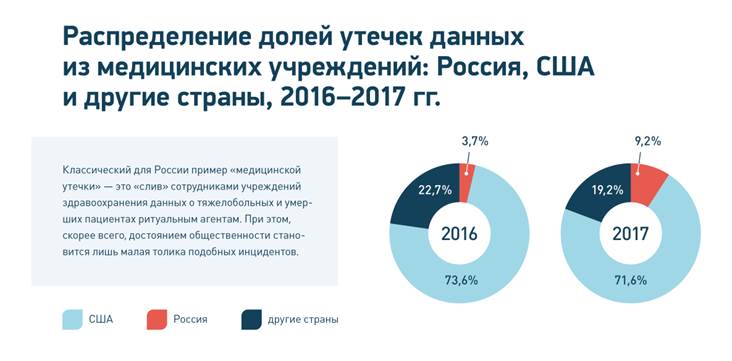
Объем скомпрометированных в результате утечек записей данных снизился по сравнению с предыдущим годом в два раза — с 26,8 млн записей до 14,2 млн.  При этом в России был отмечен резкий рост количества «медицинских» утечек — более чем в два раза.

Авторы исследования связывают снижение числа инцидентов и объема утекших записей в мире с повышением уровня защиты медицинских данных в самой большой системе здравоохранения мира — США. По оценкам экспертов, в 2017 году более 80% организаций сферы здравоохранения США увеличили расходы на информационную безопасность (ИБ).

В то же время в исследовании отмечается, что развитие технологий, в том числе телемедицины, а также способов использования медицинских данных в электронном виде, увеличивает ценность медицинской информации. Поэтому в ближайшей перспективе число утечек такой информации и объем скомпрометированных данных в мире неизбежно будут расти, отметил аналитик ГК InfoWatch Сергей Хайрук.

Если в глобальной картине «медицинских» утечек около 30% инцидентов были связаны с внешними атаками злоумышленников, то в России все зафиксированные случаи носили исключительно внутренний характер.

Классический для России пример внутренней утечки из медицинских учреждений — это «слив» сотрудниками больниц и клиник данных о тяжелобольных и умерших пациентах ритуальным агентам.

«Культура обращения с информацией ограниченного доступа у медицинских работников в России находится на довольно низком уровне. Кроме того, внутренние злоумышленники в различных медучреждениях осознали, что персональные данные пациентов и коллег остаются без должного контроля, а из кражи такой информации можно извлечь выгоду, — отметил Сергей Хайрук, аналитик ГК InfoWatch.

Полная версия исследования доступна по этой ссылке.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru