



Avast: Умные дома легко взломать из-за незащищенных серверов MQTT

Avast: Умные дома легко взломать из-за незащищенных серверов MQTT

Avast: Умные дома легко взломать из-за незащищенных серверов MQTT

Интернет вещей (Internet of Things) полон проблем кибербезопасности. Об очередной такой проблеме рассказал исследователь Avast Мартин Хрон, она завязана на использовании небезопасных серверов MQTT.

MQTT (или Message Queue Telemetry Transport) представляет собой упрощенный сетевой протокол, работающий поверх TCP/IP. Используется для обмена сообщениями между устройствами по принципу издатель-подписчик.

«MQTT работает по принципу RSS-канала: вы подписываетесь на тему, и как только кто-то публикует что-то по этой теме, материал доставляется всем подписчикам», — объясняет Хрон.

Чтобы такой шаблон работал, нужен брокер сообщений.

«У нас есть MQTT-сервер (брокер) со встроенными возможностями безопасности, который служит “курьером” между всеми компонентами. Также есть центр умного дома, который организует все наши устройства и оснащает всю систему интеллектом. Есть еще различные устройства, совместимые с MQTT, которые подключены к серверу-брокеру».

Эксперт уточняет, что сама проблема безопасности находится не в протоколе или Mosquitto (наиболее распространенном программном обеспечении для этих целей), а в неправильной конфигурации серверов MQTT.

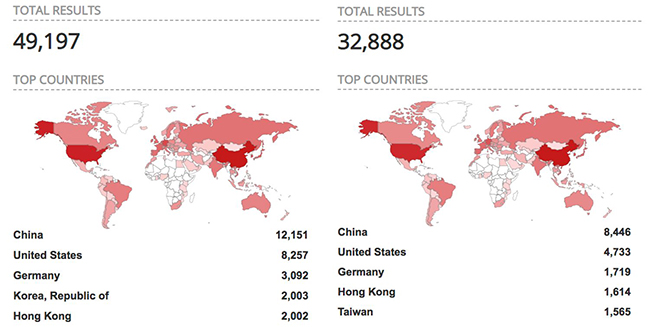
Используя специализированную поисковую систему Shodan, эксперты Avast обнаружили более 49 000 серверов MQTT, которые были открыты наружу в Сеть. При этом из них почти 33 000 серверов не имели парольной защиты, что позволяет злоумышленникам получить доступ к ним и ко всем сообщениям, которые через них проходят.

«Более того, поскольку большинство пользователей не настраивают средства контроля доступа в процессе настройки Mosquitto, киберпреступники могут получить полный контроль над всеми устройствами умного дома», — продолжает исследователь.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru