



От новой атаки спекулятивного выполнения не спасет Intel SGX

От новой атаки спекулятивного выполнения не спасет Intel SGX

От новой атаки спекулятивного выполнения не спасет Intel SGX

Обнаружена очередная проблема безопасности в спекулятивном выполнении в процессорах — атакующий может прочитать данные, которые должны быть защищены технологией Intel SGX. Исследователи назвали новый метод атаки «Foreshadow».

Первыми возможность атаки обнаружили эксперты из Левенского католического университета, о чем они сообщили Intel еще в январе.

Тремя неделями позже другая команда исследователей из Мичиганского университета также отрапортовала о наличии новых брешей, которые могут быть страшнее Meltdown и Spectre.

Foreshadow получила высокую степень риска, в настоящее время известно, что она затрагивает только процессоры Intel. Суть кибератаки заключается в отслеживании содержимого кеша процессора с помощью атаки по сторонним каналам.

Ситуацию также усугубляет тот факт, что такую атаку не смогут остановить никакие имеющиеся способы изоляции или виртуализации. Фактически киберпреступник может успешно проэксплуатировать брешь, находясь в гостевой системе.

К счастью, Intel заранее знала о наличии такого серьезного недостатка, что позволило корпорации быстро принять меры — соответствующее обновление, устраняющее брешь, уже готово. Intel дала уязвимости свое имя — «Level 1 Terminal Fault» или «L1TF».

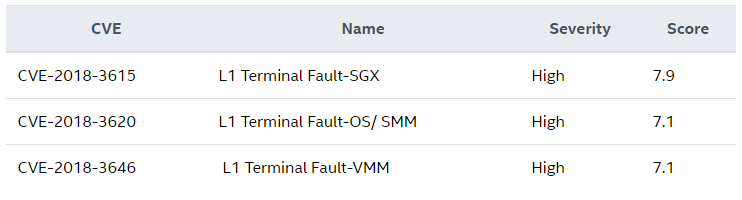
Как объясняет сама корпорация, данные кеша level 1 могут утечь благодаря тому, что проверка разрешений завершается слишком рано. Intel делит эту проблему на три разных уязвимости, каждой из которых присвоен свой идентификатор:

Чтобы устранить вторую и третью версию бреши, необходимо обновить ядро Linux и гипервизор Xen.

Эксперты опубликовали видео, на котором описывается атака  Foreshadow:

Подпишитесь на новости

macOS 27 запустили на ноутбуке со Snapdragon, для загрузки пока нужен Mac

Разработчик Мигель C запустил macOS 27 на Asus Zenbook A16 с процессором Snapdragon X2 Elite. Проект получил название Snapintosh. Правда, превращение Windows-ноутбука в Mac пока требует настоящего яблочного компьютера при каждой загрузке.

Инструменты автор опубликовал в репозитории Snapintosh. Поддерживается только Asus Zenbook A16 UX3607OA с чипом X2E-96-100: настройки аппаратуры привязаны к конкретной модели.

Система использует стандартное ядро macOS и слой совместимости на базе гипервизора. Уже работают встроенный NVMe-накопитель, клавиатура, тачпад и аппаратное ускорение графики Adreno через Metal.


Список недостающего тоже внушительный: нет звука, Bluetooth, камеры, сна и поддержки внешних мониторов. Подключение к Wi-Fi проверено через вспомогательный механизм с участием Mac, а обычное подключение из меню macOS пока не работает.

Для запуска нужен компьютер Apple с macOS 27, соединённый с Asus по USB-C. Через него передаются компоненты загрузки и выполняются служебные операции. Самостоятельно включиться и загрузить систему ноутбук пока не может.

Автор предупреждает и о риске потери данных: установка меняет разделы внутреннего SSD, а ошибка способна повредить в том числе Windows.

RSS: Новости на портале Anti-Malware.ru