



От новой атаки спекулятивного выполнения не спасет Intel SGX

От новой атаки спекулятивного выполнения не спасет Intel SGX

От новой атаки спекулятивного выполнения не спасет Intel SGX

Обнаружена очередная проблема безопасности в спекулятивном выполнении в процессорах — атакующий может прочитать данные, которые должны быть защищены технологией Intel SGX. Исследователи назвали новый метод атаки «Foreshadow».

Первыми возможность атаки обнаружили эксперты из Левенского католического университета, о чем они сообщили Intel еще в январе.

Тремя неделями позже другая команда исследователей из Мичиганского университета также отрапортовала о наличии новых брешей, которые могут быть страшнее Meltdown и Spectre.

Foreshadow получила высокую степень риска, в настоящее время известно, что она затрагивает только процессоры Intel. Суть кибератаки заключается в отслеживании содержимого кеша процессора с помощью атаки по сторонним каналам.

Ситуацию также усугубляет тот факт, что такую атаку не смогут остановить никакие имеющиеся способы изоляции или виртуализации. Фактически киберпреступник может успешно проэксплуатировать брешь, находясь в гостевой системе.

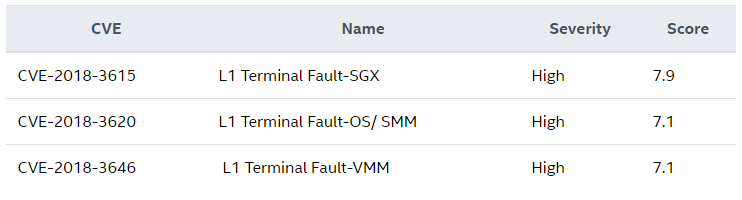
К счастью, Intel заранее знала о наличии такого серьезного недостатка, что позволило корпорации быстро принять меры — соответствующее обновление, устраняющее брешь, уже готово. Intel дала уязвимости свое имя — «Level 1 Terminal Fault» или «L1TF».

Как объясняет сама корпорация, данные кеша level 1 могут утечь благодаря тому, что проверка разрешений завершается слишком рано. Intel делит эту проблему на три разных уязвимости, каждой из которых присвоен свой идентификатор:

Чтобы устранить вторую и третью версию бреши, необходимо обновить ядро Linux и гипервизор Xen.

Эксперты опубликовали видео, на котором описывается атака  Foreshadow:

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru