



Эксперт хочет получить от Apple $2,5 млн за найденные уязвимости

Эксперт хочет получить от Apple $2,5 млн за найденные уязвимости

Эксперт хочет получить от Apple $2,5 млн за найденные уязвимости

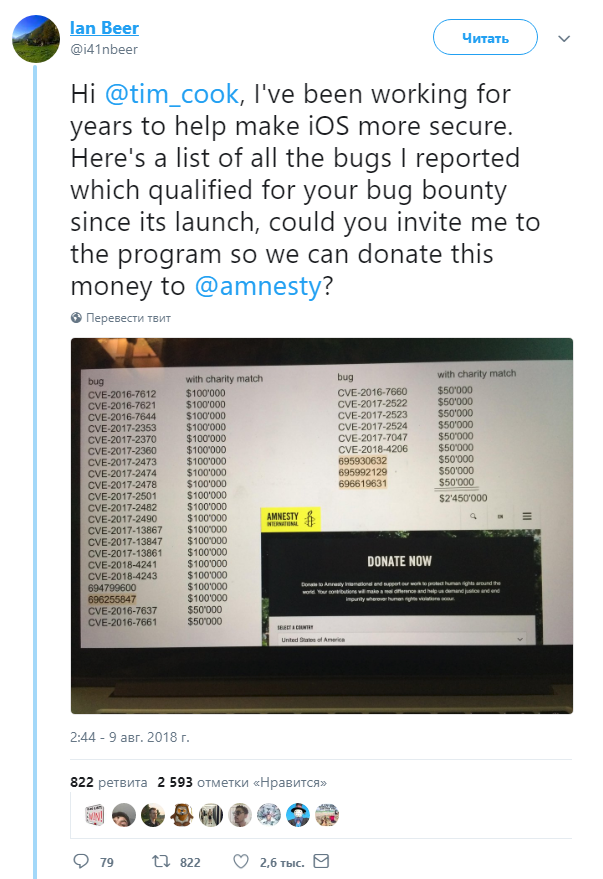
Специалист в области информационной безопасности Иан Бир долгое время занимался поиском уязвимостей в мобильной операционной системе от Apple iOS. Теперь Бир предлагает корпорации обменять все найденные им бреши на $2,5 миллиона.

Полученные деньги эксперт планирует направить Amnesty International, международной неправительственной организации, которая старается пресекать нарушения прав на физическую и психологическую неприкосновенность.

Бир обратился напрямую к главе Apple Тиму Куку через социальную платформу Twitter:

«Приветствую, Тим Кук. Многие годы я потратил на то, чтобы сделать iOS более безопасной операционной системой. Прикрепляю список всех багов, о которых я сообщил компании, все они подойдут для программы вознаграждения за уязвимости. Можете включить меня в программу, чтобы мы могли отдать все эти деньги Amnesty International?».

Официального ответа ни от Apple, ни от самого Тима Кука пока не поступало.

Напомним, что на днях Apple заверила своих пользователей, что голосовой помощник Siri не «сливает» полученные от пользователя команды третьим лицам. В компании подчеркнули, что очень серьезно подходят к записи звука с микрофона устройств — приложения должны четко обозначать моменты, когда они используют микрофон.

Ранее пользователи обеспокоились постоянной прослушкой со стороны голосового помощника, были подозрения, что Siri ждет фразу «Привет, Siri», с помощью которой активируется система помощника.

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru