



Эксперт хочет получить от Apple $2,5 млн за найденные уязвимости

Эксперт хочет получить от Apple $2,5 млн за найденные уязвимости

Эксперт хочет получить от Apple $2,5 млн за найденные уязвимости

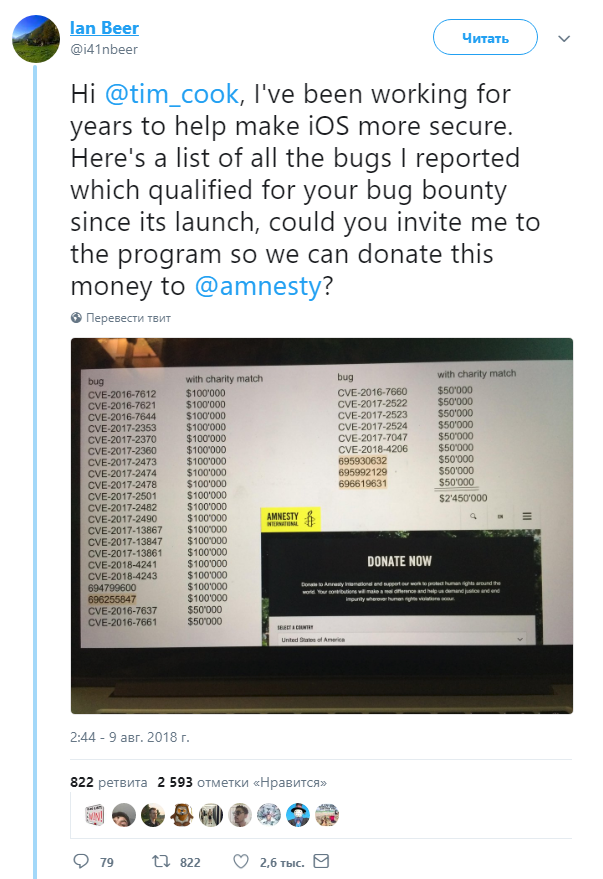
Специалист в области информационной безопасности Иан Бир долгое время занимался поиском уязвимостей в мобильной операционной системе от Apple iOS. Теперь Бир предлагает корпорации обменять все найденные им бреши на $2,5 миллиона.

Полученные деньги эксперт планирует направить Amnesty International, международной неправительственной организации, которая старается пресекать нарушения прав на физическую и психологическую неприкосновенность.

Бир обратился напрямую к главе Apple Тиму Куку через социальную платформу Twitter:

«Приветствую, Тим Кук. Многие годы я потратил на то, чтобы сделать iOS более безопасной операционной системой. Прикрепляю список всех багов, о которых я сообщил компании, все они подойдут для программы вознаграждения за уязвимости. Можете включить меня в программу, чтобы мы могли отдать все эти деньги Amnesty International?».

Официального ответа ни от Apple, ни от самого Тима Кука пока не поступало.

Напомним, что на днях Apple заверила своих пользователей, что голосовой помощник Siri не «сливает» полученные от пользователя команды третьим лицам. В компании подчеркнули, что очень серьезно подходят к записи звука с микрофона устройств — приложения должны четко обозначать моменты, когда они используют микрофон.

Ранее пользователи обеспокоились постоянной прослушкой со стороны голосового помощника, были подозрения, что Siri ждет фразу «Привет, Siri», с помощью которой активируется система помощника.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru