



Американские сервисы обработки платежей подверглись целевым атакам

Американские сервисы обработки платежей подверглись целевым атакам

Американские сервисы обработки платежей подверглись целевым атакам

Три американские компании, занимающиеся обработкой платежей, стали жертвой атак перехвата BGP (динамический протокол маршрутизации), которые злоумышленники осуществили на их DNS-серверы. Целью этих атак было перенаправление трафика на сервера злоумышленников, что позволяло им красть данные пользователей.

Атаки зафиксировали специалисты Oracle — три раза за прошлый месяц злоумышленники пытались атаковать серверы Datawire, Vantiv и Mercury Payment Systems.

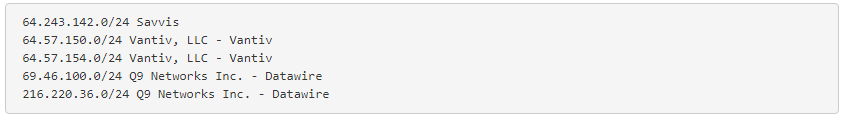
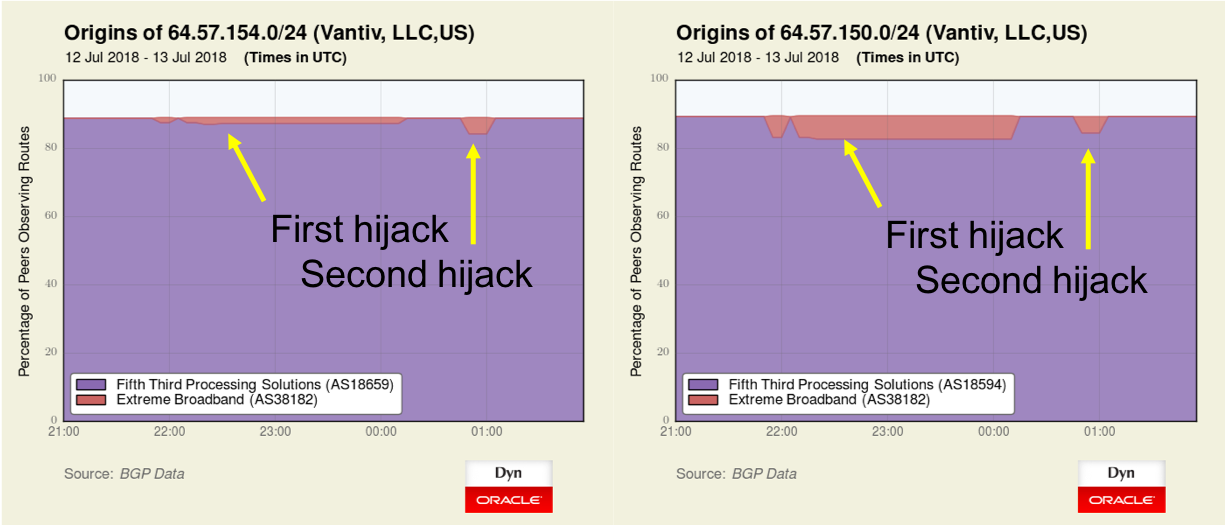
Первая волна атак произошла 6 июля 2018 года. Киберпреступники пытались перенаправить блоки IP-адресов, принадлежащие компаниям Vantiv и Datawire. Эти атаки были относительно короткими.

Следующая волна пошла уже 10 июля, в ходе нее злоумышленники пытались атаковать те же компании, изменилась лишь продолжительность атак — 30 минут. Далее атакующие уже увеличивали продолжительность, например, одна их атак на Vantiv и Datawire длилась до 3 часов.

Эксперты Oracle утверждают, что в ходе двух атак, произошедших 10 и 13 июля, трафик был выведен из Луганска на IP-адреса, принадлежащие голландскому Карибскому острову Кюрасао. Исследователи считают, что это лишь начало, и злоумышленники продолжат эти атаки.

Также специалисты отметили сходства этих целевых атак с теми, что произошли в апреле против компании Amazon.

Напомним, что 24 апреля Amazon на два часа потеряла контроль над некоторым количеством IP-адресов своих облачных сервисов. Киберпреступники, воспользовавшись известной уязвимостью интернет-протокола, перенаправляли трафик на вредоносные адреса.

Подпишитесь на новости

Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства

Власти обсуждали возможность выделить субсидии одному-двум российским разработчикам NGFW, но решили не назначать любимчиков и не вмешиваться в рыночную борьбу. Об этом глава Минцифры Максут Шадаев рассказал на конференции «День ТризТех: звезда родилась».

По словам министра, соблазн выдать отдельным вендорам деньги на разработку межсетевых экранов нового поколения был большим.

Однако государственный карт-бланш сам по себе не создаёт успешный продукт и не гарантирует, что на выходе получится решение, которое действительно нужно рынку.

Рекомендация разработчикам прозвучала так: искать заказчика, готового инвестировать в создание продукта. Если бизнес согласен вкладываться ещё до выхода решения, значит, у технологии есть не только презентация и дорожная карта, но и реальный спрос.

Выступление прошло в рамках конференции ТризТех, посвящённой российскому рынку NGFW и сетевой безопасности. Сам вендор ранее заявил о намерении занять 15-20% рынка межсетевых экранов уже в 2026 году.

Шадаев также назвал информационную безопасность одним из российских ИТ-направлений с наибольшим экспортным потенциалом. Зарубежные заказчики, по его словам, не хотят полностью зависеть от западных производителей и стремятся балансировать поставщиков.

Для российских компаний это открывает окно возможностей, но заходить в него придётся с конкурентным продуктом.

Государство готово не мешать, но оплачивать разработку за всех не собирается. Сначала найдите клиента, потом спасайте его периметр.

RSS: Новости на портале Anti-Malware.ru