



ZombieBoy — новый майнер Monero, обнаруживающий виртуальные машины

ZombieBoy — новый майнер Monero, обнаруживающий виртуальные машины

ZombieBoy — новый майнер Monero, обнаруживающий виртуальные машины

Новый червь, имеющий возможность добывать криптовалюту, был обнаружен в кибератаках злоумышленников. Исследователи назвали его ZombieBoy, он отличается наличием системы противодействия обнаружению и использованием нескольких эксплойтов.

Обнаружить новый зловред удалось эксперту в области кибербезопасности Джеймсу Куинну. Специалист считает, что ZombieBoy — крайне прибыльный вредонос.

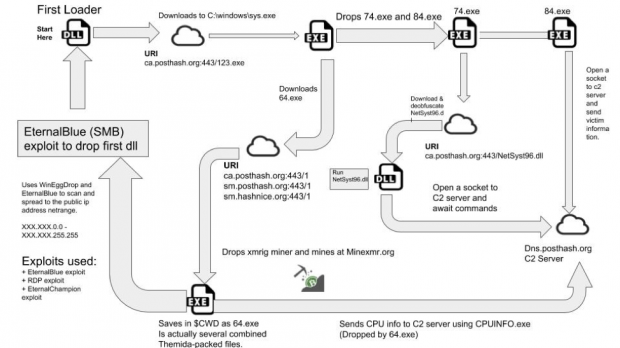
Свое название новый червь получил из-за того, что он использует инструмент под названием ZombieBoyTools для установки первой вредоносной dll.

Несмотря на то, что эксперт проводит некоторые параллели между этой вредоносной программой и известным майнером MassMiner, отличия все же есть. Например, ZombieBoy использует WinEggDrop вместо MassScan для поиска новых хостов, которые можно заразить.

Использование в программе упрощенного китайского языка может указывать на то, что его автор — китайский разработчик.

Вот список эксплойтов, который использует ZombieBoy в ходе своих атак:

  • CVE-2017-9073 — RDP-уязвимость в Windows XP и Windows Server 2003;
  • CVE-2017-0143 — SMB-брешь;
  • CVE-2017-0146 — SMB-брешь.

Также ZombieBoy отличился использованием эксплойтов из арсенала АНБ — DoublePulsar и EternalBlue. После установки в системе новый червь может установить другие вредоносные программы по своему выбору. Среди таких программ могут быть кейлоггеры и вымогатели.

Также в процессе заражения устанавливается RDP-бэкдор.

Далее вредоносная программа использует XMRIG для добычи монет Monero, что позволяет злоумышленникам зарабатывать 1000 долларов ежемесячно.

Куинн подчеркнул, что данный вредонос постоянно обновляется, новые образцы выходят каждый день.

Кроме этого, ZombieBoy может обнаруживать виртуальные машины, что мешает экспертам в области безопасности изучить данный вид зловреда.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru