



145 Android-приложений в Google Play заражены Windows-вредоносом

145 Android-приложений в Google Play заражены Windows-вредоносом

145 Android-приложений в Google Play заражены Windows-вредоносом

Исследователи из Palo Alto Networks сообщили об обнаружении в официальном магазине Google Play 145 приложений для Android, содержащих вредоносные исполняемые файлы Microsoft Windows. То есть Android-приложения заражены Windows-вредоносном.

Само собой, этот код не может навредить самой операционной системе Android, так как предназначен для запуска в ОС от Microsoft.

Однако такая ситуация все равно вызывает беспокойство экспертов. Как они объясняют в своем блоге, разработчик, известный под псевдонимом «odieapps», создает приложения не в безопасной среде.

«Примечательно, что зараженные файлы APK не представляют угрозы для устройств Android, так как вредоносный код может работать только в Windows. Факт наличия такого кода в приложениях объясняется тем, что разработчики создают свои программы на зараженных системах Windows», — пишут исследователи.

«Это представляет угрозу для цепочки поставок приложений. Уже были случаи, когда скомпрометированные разработчики становились причиной киберэпидемий: KeRanger, XcodeGhost и NotPetya».

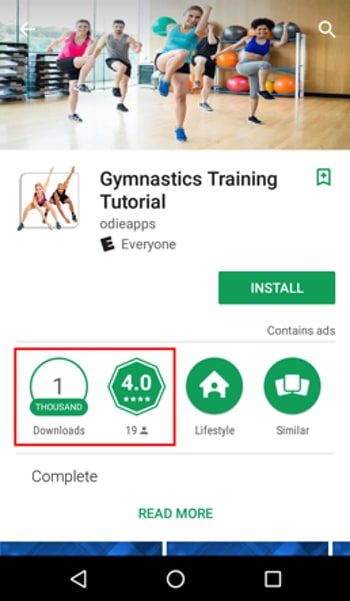
Специалисты обращают внимание, что некоторые из этих вредоносных приложений просуществовали в Google Play более полугода. Многие из них были загружены более тысячи раз и даже получили рейтинг в четыре звезды.

Среди зараженных приложений эксперты выделили:

  • Learn to Draw Clothing
  • Hair Paint Color
  • Men’s Design Ideas
  • Modification Trail
  • Gymnastics Training Tutorial

Исследователи объяснили, что произойдет, если содержащийся в этих приложениях код запустить на системах Windows. Вредоносная программа будет пытаться перехватывать нажатия клавиш, красть пароли, данные кредитных карт и любую другую конфиденциальную информацию.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru