



Криптокошелек от Макафи передает персональные данные китайскому серверу

Криптокошелек от Макафи передает персональные данные китайскому серверу

Криптокошелек от Макафи передает персональные данные китайскому серверу

Криптовалютный кошелек Bitfi, созданный самим Джоном Макафи, передает данные в Китай. К такому выводу пришли изучившие его специалисты в области кибербезопасности, которые хотели получить обещанные Макафи $100 000 за взлом Bitfi.

Согласно условиям, озвученным Макафи, вознаграждение получит тот, кому удастся украсть из кошелька криптовалюту на сумму 50 долларов. На данный момент исследователям не удалось взломать кошелек.

Однако они пошли другим путем — полностью исследовали его работу. Результатами исследования поделился программист Райан Кастелчуччи.

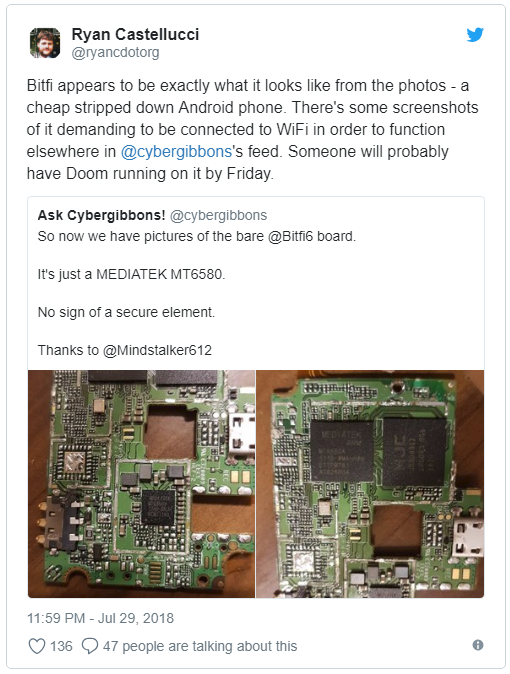
По словам Кастелчуччи, Bitfi представляет собой дешевое, усеченное по функционалу Android-устройство, сделанное на базе телефона MEDIATEK MT6580.

Исследователь опубликовал свои выводы в Twitter:

Исследователи составили список каталогов, загружаемых в память включенного устройства. Также эксперты опубликовали на Pastebin полный обзор всего, что предварительно установлено на устройстве Bitfi.

Специалистов озадачило наличие хорошо известного вредоносного пакета Adups FOTA, который представляет собой шпионскую программу, передающую сообщения, звонки и данные о местоположении на сервер, расположенный в Китае.

Такая скрытая передача данных осуществляется каждый 72 часа.

Еще одним сомнительным компонентом стало китайское приложение Baidu. Оно, как известно, имеет встроенную функцию отслеживания Wi-Fi и GPS — просто подарок для кибершпионов.

Сам Макафи довольно спокойно отнесся к выводам, которые представили исследователи, уточнив, что кошелек действительно является неким маленьким подобием телефона.

«Нет никакого внутреннего хранилища. Кошелек получает инструкции от наших серверов», — написал в Twitter эксцентричный разработчик.

Однако комментариев относительно наличия таких опасных компонентов, как Adups FOTA и Baidu от официальных представителей криптовалютного кошелька не последовало.

Напомним, что в декабре прошлого года Джон Макафи пожаловался, что его учетную запись Twitter взломали неизвестные злоумышленники. Оказалось, что преступники использовали ее для продвижения некоторых видов цифровых валют, которые не пользовались большой популярностью.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.

 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.

 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru