



ZDI заплатит до $200 000 за RCE-эксплойты в веб-приложениях

ZDI заплатит до $200 000 за RCE-эксплойты в веб-приложениях

ZDI заплатит до $200 000 за RCE-эксплойты в веб-приложениях

Инициатива по поиску уязвимостей нулевого дня Zero Day Initiative (ZDI), основанная компанией Trend Micro, призывает исследователей искать 0-day бреши удаленного выполнения кода (RCE) в нескольких продуктах на стороне сервера. За некоторые из них ZDI обещает выплатить до 200 000 долларов.

Брайан Горенц, представитель ZDI, поясняет:

«Начиная с 1 августа мы будем предлагать специальную денежную премию за обнаружения отдельных недостатков безопасности. Предложение будет ограничено по времени».

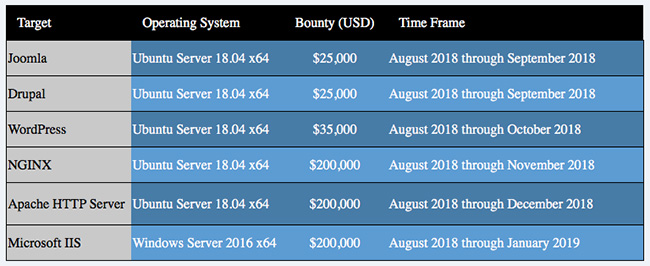
Исследователи смогут получить вознаграждения за бреши в следующих продуктах: Joomla, Drupal, WordPress, NGINX, Apache HTTP Server и Microsoft IIS.

Как только будет выплачен первое вознаграждение, продукт будет удален из списка. Зато в этом же списке появится новый продукт, обнаружение уязвимости в котором будет стоить своих денег. Первый исследователь, предоставивший рабочий эксплойт, позволяющий удаленно выполнить код, получит полную сумму вознаграждения.

Остальным тоже что-нибудь перепадет, так как их материалы все равно будут использованы ZDI, следовательно, за них заплатят определенную сумму в рамках другой программы по поиску уязвимостей.

Авторы инициативы подчеркивают, что 0-day эксплойт должен использовать уязвимость в самом продукте, а не в стороннем плагине или аддоне. Также обязательным условием является предоставление полностью рабочей версии эксплойта, а не только POC-кода.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru