



Эксперты анонсировали новые методы борьбы с атаками Spectre и Rowhammer

Эксперты анонсировали новые методы борьбы с атаками Spectre и Rowhammer

Эксперты анонсировали новые методы борьбы с атаками Spectre и Rowhammer

Специалисты нескольких университетов сообщили о найденном ими способе борьбы с такими серьезными уязвимостями, как Spectre и Rowhammer. Способ устранения брешей используется на уровне программного обеспечения, это значит, что он не зависит от производителей процессоров и оперативной памяти.

Одним из таких способов на прошлой неделе поделились эксперты из Дартмутского колледжа в Нью-Хэмпшире. По словам специалистов, им удалось найти способ противодействия Spectre Variant 1 (CVE-2017-5753).

Способ исследователей завязан на ELFbac, встроенной в ядро Linux функции, которая предоставляет порядок контроля доступа для процессов на уровне исполняемых файлов ELF.

«Решение использует ELFbac для безопасного разделения адресного пространства программы. Этот подход гарантирует, что все данные и код будут изолированы друг от друга», — объясняют эксперты.

В настоящее время специалисты работают над подробным описанием своей схемы, а в течение следующих нескольких дней будет запущен специальный сайт, содержащий подробную информацию о методе противодействия этой киберугрозе.

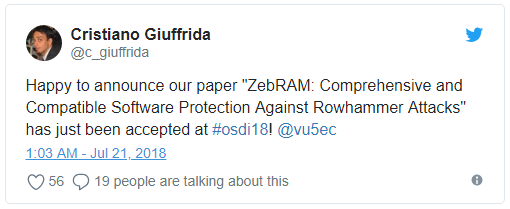
Вторым методом поделилась группа ученых из Systems and Network Security Group. По словам специалистов, их новый метод, получивший имя ZebRAM, сможет защитить системы от атак вида Rowhammer.

К сожалению, на данный момент никакой подробной информации относительно этого метода толком нет. Лишь можно выделить отдельный твит, в котором упоминается название предстоящей исследовательской работы.

В прошлом месяце эта же исследовательская группа сообщила о новом варианте атаки Rowhammer — RAMpage, которая опасна для всех Android-устройств, выпущенных с 2012 года.

Но помимо этой неточной информации, также можно выделить специальный инструмент, выпущенный специалистами для сканирования на предмет уязвимости системы к атакам вида Spectre v1.

Инструмент был разработан экспертами Red Hat, он доступен только для Linux-систем. В настоящее время программа поддерживает только архитектуры x86_64 и AArch64. В блоге Red Hat можно найти более подробную информацию по его использованию.

Подпишитесь на новости

Популярный блокировщик рекламы для Chrome оказался шпионом

Два миллиона пользователей, рейтинг 4,8, больше 81 тыс. отзывов, зелёный значок Featured и статус проверенного издателя от Google. Выглядит солидно, если не считать того, что расширение Poper Blocker, по данным исследователей, собирает историю браузера, делает скриншоты и утаскивает переписки с нейросетями.

О результатах расследования Bay Area Labs сообщает Dark Reading. Исследователи утверждают, что расширение записывает полные адреса всех посещённых страниц, извлекает с них данные и собирает приблизительное местоположение пользователя.

Особое внимание Poper Blocker уделяет ChatGPT, Claude и Gemini. Расширение может сохранять запросы, ответы, названия диалогов, выбранные модели и даже тип подписки. Пользователям также назначаются идентификаторы, позволяющие связать активность на разных устройствах.

В политике конфиденциальности разработчик упоминает сбор информации о посещаемых сайтах и возможность передачи данных партнёрам. Однако при отказе от такого обмена расширение показывает предупреждение на каждой странице и заявляет, что расширенные функции блокировки не заработают. Переключатель при этом зеленеет именно при согласии.

Чтобы не спугнуть проверяющих, вредоносная функциональность активируется не сразу. Расширение ждёт 24 часа, затем загружает инструкции с управляющего сервера и выполняет их через встроенный интерпретатор. Код обфусцирован, команды обозначены числами, а адрес сервера можно менять. Такая схема прямо запрещена правилами Manifest V3.

Poper Blocker — не одиночка. Расширения того же разработчика CrxMouse и BlockSite также остаются в Chrome Web Store и вместе обслуживают почти 4 млн пользователей. Все имеют статус Established Publisher. Причём связанные с ними претензии появились ещё в 2018 году.

Bay Area Labs также заявила, что в автоматических тестах каждый пятый блокировщик рекламы с аудиторией более 100 тыс. человек передавал историю браузера наружу.

RSS: Новости на портале Anti-Malware.ru