



Эксперты анонсировали новые методы борьбы с атаками Spectre и Rowhammer

Эксперты анонсировали новые методы борьбы с атаками Spectre и Rowhammer

Эксперты анонсировали новые методы борьбы с атаками Spectre и Rowhammer

Специалисты нескольких университетов сообщили о найденном ими способе борьбы с такими серьезными уязвимостями, как Spectre и Rowhammer. Способ устранения брешей используется на уровне программного обеспечения, это значит, что он не зависит от производителей процессоров и оперативной памяти.

Одним из таких способов на прошлой неделе поделились эксперты из Дартмутского колледжа в Нью-Хэмпшире. По словам специалистов, им удалось найти способ противодействия Spectre Variant 1 (CVE-2017-5753).

Способ исследователей завязан на ELFbac, встроенной в ядро Linux функции, которая предоставляет порядок контроля доступа для процессов на уровне исполняемых файлов ELF.

«Решение использует ELFbac для безопасного разделения адресного пространства программы. Этот подход гарантирует, что все данные и код будут изолированы друг от друга», — объясняют эксперты.

В настоящее время специалисты работают над подробным описанием своей схемы, а в течение следующих нескольких дней будет запущен специальный сайт, содержащий подробную информацию о методе противодействия этой киберугрозе.

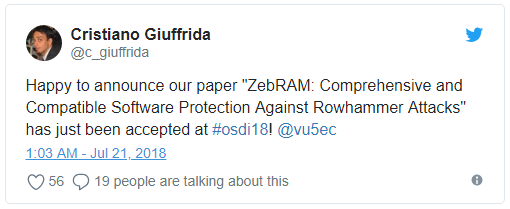
Вторым методом поделилась группа ученых из Systems and Network Security Group. По словам специалистов, их новый метод, получивший имя ZebRAM, сможет защитить системы от атак вида Rowhammer.

К сожалению, на данный момент никакой подробной информации относительно этого метода толком нет. Лишь можно выделить отдельный твит, в котором упоминается название предстоящей исследовательской работы.

В прошлом месяце эта же исследовательская группа сообщила о новом варианте атаки Rowhammer — RAMpage, которая опасна для всех Android-устройств, выпущенных с 2012 года.

Но помимо этой неточной информации, также можно выделить специальный инструмент, выпущенный специалистами для сканирования на предмет уязвимости системы к атакам вида Spectre v1.

Инструмент был разработан экспертами Red Hat, он доступен только для Linux-систем. В настоящее время программа поддерживает только архитектуры x86_64 и AArch64. В блоге Red Hat можно найти более подробную информацию по его использованию.

Подпишитесь на новости

В России сформулировали главную проблему ИИ — у него нет страха

Искусственному интеллекту не хватает страха перед ошибкой. Такую мысль высказал заместитель главы Минцифры России Александр Шойтов на конференции BIS Summit, посвящённой информационной безопасности бизнеса и ИТ.

«В ИИ нужно встроить систему страха, чтобы он боялся совершить ошибку, как человек», — заявил Шойтов в ходе дискуссии.

Речь, конечно, не о дрожащей нейросети, которая перед каждым ответом вспоминает ипотеку и разговор с начальником. Под страхом можно понимать встроенный механизм сомнения: способность модели оценивать последствия своих действий, признавать нехватку данных и останавливаться, если цена ошибки слишком высока.

Сейчас генеративный ИИ способен уверенно выдавать неверные ответы, придумывать факты и выполнять опасные команды без человеческого ощущения риска.

Для обычного чат-бота это заканчивается галлюцинацией, а для ИИ-агента с доступом к корпоративным системам — удалёнными файлами, утечкой данных или нарушением работы инфраструктуры.

На BIS Summit прозвучала и ещё более амбициозная идея — встроить в ИИ-модели совесть. Её озвучил Николай Лишин, заместитель руководителя ФМБА России. Если страх должен удерживать систему от ошибки, то совесть, по такой логике, должна помогать оценивать допустимость самого действия.

Получается своеобразный технический портрет идеального ИИ: достаточно умный, чтобы решить задачу, достаточно напуганный, чтобы всё перепроверить, и достаточно совестливый, чтобы вовремя отказаться. Осталось только написать для этого техническое задание.

RSS: Новости на портале Anti-Malware.ru