



Пользователей Android продолжают атаковать банковскими вредоносами

Пользователей Android продолжают атаковать банковскими вредоносами

Пользователей Android продолжают атаковать банковскими вредоносами

Исследователи вредоносных программ для мобильных устройств из IBM X-Force зафиксировали несколько разработчиков, которые постоянно загружают вредоносы для Android в официальный магазин приложений Google Play Store.

В ходе мониторинга активности банковских зловредов эксперты обнаружили, что загружаемые в официальный магазин вредоносные приложения используются в качестве первого этапа заражении пользователя такими программами, как Marcher ExoBot и BankBot Anubis.

Эти два вредоноса пытаются похитить учетные данные банковских приложений, электронных кошельков и платежных карт.

Естественно, злоумышленники пытались замаскировать свои программы под легитимные приложения, среди которых можно было встретить автомобильные приложения, онлайн-магазины и различные финансовые помощники.

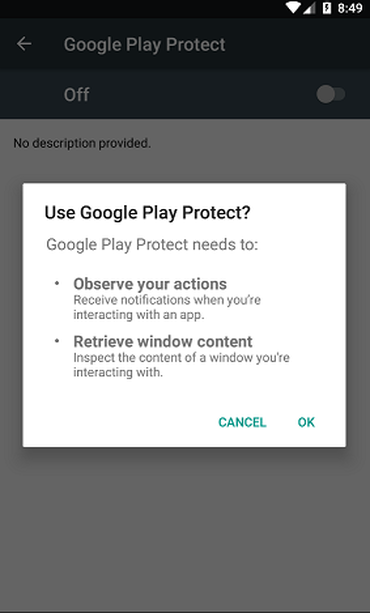
Схема мало отличалась от сотен других вредоносных кампаний — всеми правдами и неправдами пользователя пытались заставить предоставить вредоносному приложению соответствующие разрешения в системе. После получения требуемых разрешений вредонос уже мог беспрепятственно осуществлять свою активность, в частности, снимать скриншоты экрана.

Более того, вредоносные приложения обладают возможностями кейлоггера, а также могут накладывать свой слой поверх легитимных приложений, что помогает перехватить вводимую пользователем информацию.

Киберпреступники также модернизировали код, добавляя обфускацию, чтобы избежать обнаружения средствами безопасности Google Play.

Специалисты связались с Google, предоставив данные исследования.

Вчера мы писали, что пользователи Android получили дополнительный бонус конфиденциальности при использовании приложения YouTube. Разработчики реализовали режим «инкогнито», позволяющий просматривать ролики, которые не будут сохраняться в истории просмотра пользователя.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru